Este blog ya no está activo, sigue informándote aquí:

miércoles, 26 de junio de 2013

Cursos.- Plataforma Educativa ESET

Ya sabéis que desde que abrí este blog intento dar eco de cursos, y si son gratis mas que la cosa esta muy mala. Así que, hoy me gustaría que le echarais un ojo a la Plataforma Educativa de ESET y sobretodo al nuevo curso de Gestión y respuesta de incidentes, el cual, ha empezado hoy.


La Plataforma Educativa ESET es una plataforma que contiene cursos gratuito sobre Seguridad de la Información. Es tan fácil como registrarse, leer todos los módulos y rendir un examen final. Una vez leídos los módulos y aprobado el examen, se alcanzara el 100% de la actividad, y se enviará un certificado digital. (Si si, habéis leído bien. Con certificado digital) Así que, yo me voy a poner las pilas con los que encuentre mas interesantes y os recomiendo que hagáis lo mismo. 
"En la actualidad, muchas empresas disponen de recursos tecnológicos para llevar a cabo sus actividades. Estos recursos están expuestos a diferentes tipos de incidentes que pueden, en caso de que alguno ocurra, afectar a la empresa de manera directa o indirecta. Si bien la existencia de incidentes, en ciertos casos es evitable con las políticas adecuadas, se debe considerar que siempre existe la posibilidad de que ocurra alguno. Es por esto que surge la necesidad de un plan de gestión para la recuperación frente a este tipo incidentes."

Espero que muchos disfrutéis de esta oportunidad. Sed Buenos ^^ 

martes, 25 de junio de 2013

Pack.- ¿Para Que Me Van A Atacar A Mi? - E-mail Attacks

Como ya viene siendo tradición en este blog, cada vez que acabo un vector en sección ¿Para Que Me Van A Atacar A Mi? acabo haciendo un Pack con todos los artículos para que los tengáis recogidos y (ya que me los curro) para que no estén desperdigados por los rincones de este blog.


Por ultimo solo remarcaros de la importancia que tiene vuestra dirección de correo electrónico y recordaros que no tengáis todas las cuentas de facebook, Twitter, etc registradas con vuestra cuenta de correo electronico que usáis normalmente.  Siempre es bueno tener un mail como piedra de clave.


1.- Introducción:


[¿Para Que Me Van A Atacar A Mi?]


1.1.- E-mail Attacks: 

######################################################
######################################################

Sed Buenos ^^ 

lunes, 24 de junio de 2013

¿Para Que Me Van A Atacar A Mi? - E-mail Attacks: Acces to Corporate E-mail

Ya era hora de volver a retomar la saga de artículos [¿Para que me van a atacar a mi?] el cual me propuse completar como propósito de año nuevo. Hoy toca darle punto y final al vector de [E-mail Attacks] explicándoos que mucha gente le encantaría tener el acceso a cuentas de correo electrónico de una empresa. Ya sabéis que una vez vulnerado vuestro email personal, si alguna vez os habéis mandado algún correo entre seas cuentas, ya sabéis que habrá quedado registro de ello o al menos la dirección guardada y eso en ciertos mercados tiene valor. 


¿Para que pueden servir mi cuenta de correo? Bueno, principalmente (y poniéndome en el papel del malo) si obtuviera el correo de empresa de una pobre victima, pongamos por ejemplo alguna [cuenta de BBVA que son "difíciles" de encontrar], empezaría a [spoofear] la cuenta de correo y a enviar el [spam] que yo quisiera bajo una cuenta que no es mía y que es icono de una empresa reconocida entonces si el [phishing] es lo suficientemente suculento podría colar. (Pero, como yo soy bueno, nunca haría estas cosas O:) )

Pero no solo podría dedicarme a eso, por esta razón me gustaría acabar esta sección remarcando lo jugosos que son nuestras direcciones de correo para ciertos sectores del fraude cada vez mas organizado. 


Esto es simplemente toda o casi toda la información que nos podrian sacar de nuestras direcciones de correo electrónico. 

Mucho ojo con la protección de vuestras cuentas de correo y Sed buenos ^^ 

domingo, 23 de junio de 2013

FOCA.- Un Paseo Mientras "Experimento".

Llevo unos días dándole caña de la buena a la FOCA sobretodo desde que leí la entrada [Utilizando FOCA, desde un enfoque diferente..comiéndonos la web!!] en el blog de los amigos de [HighSec]. (me tomo la libertar de llamaros amigos xD) La cual es tremendamente recomendable y espero que los la leáis entera. 

Bueno, pues mientras andaba "experimentando" con dominios .cat y esas cosas que ahora mismo no vienen al caso, me ha dado la vena por explicar algunos de los filtrados sobre vulnerabilidades que hace FOCA. Si, esta es mi manera de hacer una entrada antes de celebrar la verbena de San Juan. 
  • Juicy Files: Son todos esos ficheros con una extensión rara, lo cuales, suelen contener datos interesantes para nuestro Pentest.
  • DS_Store: Es la abreviatura de Desktop Services Store y es un archivo oculto que tiene un formato propietario exclusivo de Apple Inc Mac OS X el cual se utiliza para almacenar los atributos procedentes de una carpeta, posición de los iconos o la elección de una imagen de fondo. 
  • .Svn: tambien llamado Subversión es un sistema de control de versiones de software libre bajo la licencia Apache/BSD 
  • IIS Short Name: Es posible detectar los nombres cortos de archivos y directorios mediante el uso de algunos vectores en varias versiones de Microsoft IIS. Por ejemplo, es posible detectar un nombre corto como ". Aspx"  ya que tienen 4 letras en su extension.
  • Insecure Methods: HTTP ofrece una serie de métodos que pueden utilizarse para llevar a cabo acciones en el servidor web. Muchos de los métodos han sido diseñados para ayudar a los desarrolladores a implementar y probar aplicaciones HTTP. Estos métodos HTTP se pueden utilizar para otros propósitos si el servidor web está mal configurado.
Sed Bueno ^^  y disfrutad de una buena verbena de San Juan ^^ 


sábado, 22 de junio de 2013

Ransomware.- ¿Que es? ¿Como funciona?

Os he hablado hasta la saciedad del malware y de lo que podría pasar si alguien decidiera hacerse con el control de vuestros equipo. Pero en algún momento, alguien decidió llevar el negocio del malware a la extorsión pura y dura.  Se pasó del negocio "invisible" (ya sabéis que si fotos tomadas desde la webcam, email, información derivada, cuantas bancarias, etc.) a un modelo de "paga para que te descifre tus archivos los cuales he cifrado". Para poner un ejemplo voy a citar al ya popular "virus de la Policia" el cual te bloqueaba el acceso con un pantallazo, muy bonito, diciéndote que habías visto un montón de pornografía, zoofilia y esas cosas horrorosas y que tenias que pagar una multa para poder tener acceso a tu contenido. 


El Ransomware normalmente se propaga como una convencional gusano informático, metiendose en un sistema a través de, por ejemplo, un archivo descargado o una vulnerabilidad en un servicio de red (alguna pagina que haya sido vulnerada y te esté lanzando algún script malicioso). Una vez realizada la descarga  el programa se ejecutará y empezará a cifrar los archivos personales en el disco duro. Los Ransomware más sofisticados pueden tener un sistema de cifrado híbrido que cifra texto plano de la víctima con una clave simétrica  aleatoria y una clave pública fija.

El autor de malware es el único que conoce la clave privada para descifrado si es necesario. Es un poco curioso ya que algunos payloads de Ransomware no utilizan cifrado. En estos casos, la carga es más que una aplicación diseñada para bloquear tu interacción con el sistema, normalmente remplazando el  explorer.exe en el registro de Windows por una shell por defecto, o modificando el registro de arranque maestro (Master Boot Record [MBR]) , no permitiendo de esta manera que el sistema operativo pueda ponerse en marcha hasta que sea reparado.

Sed Buenos ^^ 

viernes, 21 de junio de 2013

Ventanas A La Red.- Podcast En Radio 3W

Como ya sabéis no me paso todo el rato curioseando solamente blogs y videos de youtube a veces dan ganas de prepararse un buen café y relajarte un poco escuchando un poco de radio. Últimamente parece dar mucho revelo el podcast de Ventanas A La Red de Pilar Movilla en radio 3W y no es para menos.  La verdad es que he curioseado y escuchado bastantes programas para darme cuenta del nivel de los entrevistados y de lo entretenido que puede llegar a ser. 


La verdad es que en días en los que estoy pachucho como hoy dan ganas de escuchar a todos estos Craks hablando de seguridad informática. Si quereis empezar a escuchar a Pilar Movilla os dejo la dirección. 

jueves, 20 de junio de 2013

Infografía.- ¿Que es Prism?

Ayer dejé caer el tema de PRISM y lo pase por alto creyendo que la mayoría de vosotros, mas o menos, sabrías de que iba el tema. Ya hay [muchos blogs que han hablado muchísimo mas a fondo] del nuevo juguete de la NSA, pero me he alegrado al cruzarme curiosamente con el blog de [Subdirección de Seguridad de la Información], el cual, aparte de la siguiente imagen también la acompañaba de una muy buena explicación. 


Ahora ya no me podéis decir que por mi no conocéis a PRISM. Sed Buenos!

Bauer-Puntu Linux 13.04.- ¿Evita PRISM y NSA? Yo no opino eso.

Hoy mirando mi twitter me ha asaltado [un articulo] sobre una distribución en Xubuntu llabada Bauer-Puntu. En ese articulo la vendía como una herramienta para evitar a PRISM y a la NSA, lo cual dudo mucho por [la metodología] que usa PRISM, aunque desde la [pagina oficial] de la distribución solo diga que utiliza herramientas como [chntpw] para prevenir el robo de contraseñas que, aunque es una buena herramienta,  esta lejos de ser una protección 100% optima. 


Bueno, como al leer eso me ha hervido algo la sangre y ya sabéis que las distribuciones Linux son mi debilidad,  me he puesto a curiosearla un poco. La verdad es que contiene muchas herramientas bastantes curiosas y fáciles de utilizar y que realmente nos pueden dar cierto anonimato en la red (Aunque lo de incluir el LOIC da bastante que pensar XD). 

He decir que esta distribución cuenta con un antivirus. ¿Cómo? ¿Antivirus en Linux? si, por mucho linux que sea también necesita un antivirus solo hace falta que cojais Metasploit le busquéis por Linux y vereis los exploits que pueden haber para este sistema. 

Pero, no todo es tan bonito, y hay cosas que me escaman por ejemplo el uso de Adobe Flash, Java, Adobe Acrobat. Con la que le esta cayendo a Oracle ¿Creéis que es buena idea usar algo tan vulnerado como estos productos en una distribución como esta?  (Ademas el Acrobat por defecto viene a una versión muy baja) Mi respuesta es un No, [si me pudo auto-espiar yo] que no va a poder hacer el la NSA. 

Por otro lado y sintiéndolo mucho no creo que se pueda confiar mucho en la red [TOR] para evitar ser captado por PRISM no son pocos los nodos finales (aquellos que descifran nuestra información y se conectan a la pagina que queremos acceder) monitorizados ("vigilados") por el FBI y [ya han dado algún que otro susto] (bueno realmente aun siguen dándoselo) . 

Tampoco me he detenido a hacer un estudió minucioso, pero no creo ni por asumo que sea una distribución que nos permita evitar a PRISM y NSA por los motivos que ya os he expuesto.  Si algo podemos hacer para poder estar un poco mas "libres" es hacer caso a Richard Stallman que aunque su radicalidad (por el tema de las leyes y todo ello) por el software libre no acabo de compartir la verdad es que no iba mal encaminado y sinceramente da que pensar a empezar a tener mi propio equipo "libre". Pero, eso ya da para otro debate o otra entrada expresando mi opinion.


martes, 18 de junio de 2013

Perito Informático.- ¿Ahora Ya Puedes Validar La Muerte De Los "pcs"?

Esta entrada viene a raíz de un comentario que me pastearon en facebook cuando anuncié que ya me había titulado como Perito Telematico Forense. Este comentario, a parte de una carcajada y de algo de odio , también me despertó la curiosidad por saber que sabia la gente de a pié sombre este oficio y el mogollón de caras largas y el consiguiente ... "No tengo ni idea" mejor os lo explico. 


Un perito informático (o telemático que es lo que pasa cuando fusionamos las telecomunicaciones con la informática), es un perito judicial que tiene como tarea primordial la de asesorar (desde una posición auxiliar) al juez respecto a temas relacionados con la informática. La función del perito informático consiste en el análisis de elementos informáticos, en busca de aquellos datos que puedan constituir una prueba o indicio útil para el caso al que ha sido asignado. 
El perito informático debe poseer un perfil técnico, siendo de vital importancia que el perito esté familiarizado con las técnicas de análisis y recuperación de datos. Aunque, como elemento adicional, también debe contar con  conocimientos legales que le permitan desarrollar su tarea sin que la pericial sea descalificada o impugnada. (Es muy posible que según que procedimientos puedan dar pie a que la pericial sea desestimada por el juez por lo que también se recomienda ir de la mano con un abogado) 
El perito informático deberá recopilar la información que será puesta a su disposición, analizarla en busca de los datos que el juez le ha requerido y emitir un informe o dictamen en donde se revelen las conclusiones de la investigación realizada.

Ahora que os he hecho un repaso de mi versión personalizada de lo que hay puesto en al Wikipedia espero que lo tengáis un poco mas claro (al menos los que leéis este blog) y no encontrarme con tantas caras largas.

Así que portaros bien porque como os pillen ya sabéis a quien le puede tocar hacer la pericial de vuestro caso xD.  

lunes, 17 de junio de 2013

¿Fuzzing?.- ¿Se Está Quedando Conmigo Caballero?

Esta mañana viendo algunos de los [videos nuevos que a subido la Rooted CON] Me he dado cuenta de  que la palabra Fuzzing me sonaba muchísimo pero no acababa de saber bien que era. Ya sabéis que pillar una herramienta y darle click para fuzzear no es lo mio, me gusta ir un poco mas allá aunque algunas veces me pueda equivocar. 

Bueno, me pasó algo como cuando Chema Alonso pregunto que era el WPS (Wi-Fi Protected Setup, no se me va a olvidar en la vida xD, quizás hablemos de el un día de estos) en la OWASP casi nada lo sabia y es que no me vale con saber que eso es malo sino me gusta ir un poco mas allá. 


Fuzz testing o Fuzzing no deja de ser un software de prueba técnica, a menudo automatizado o semiautomatizado, que consiste en proporcionar de datos no válidos, inesperados, o aleatorios a las entradas de un programa de ordenador. A continuación se controla las excepciones el programa, como los accidentes que puedan a ver, o en su defecto una función de código de "assertions" (afirmación) o la búsqueda de posibles pérdidas de memoria. El Fuzzing se utiliza comúnmente para detectar problemas de seguridad en los sistemas de software o del sistema de un equipo.


Ahora ya tengo otro termino mas a en mi biblioteca personal y espero que os haya servido a vosotros también. 

domingo, 16 de junio de 2013

Google Groups.- El Arte De Lo Confidencial

Ayer, a parte de spameros un nuevo congreso la mar de interesante, hice hincapié en lo importante que es la fuga de datos para una empresa. Imaginaros al pobre administrador que debe estar desesperado intentando gestionar la nueva moda de BYOD (Bring Your Own Divice), y ahora tiene que lidiar con los usuarios de nivel "listillo" el cual decide utilizar Google Groups porque dice que es "mazo seguro" y útil y se le olvida configurar la privacidad de su cuenta provocando así una fuga de información monumental.


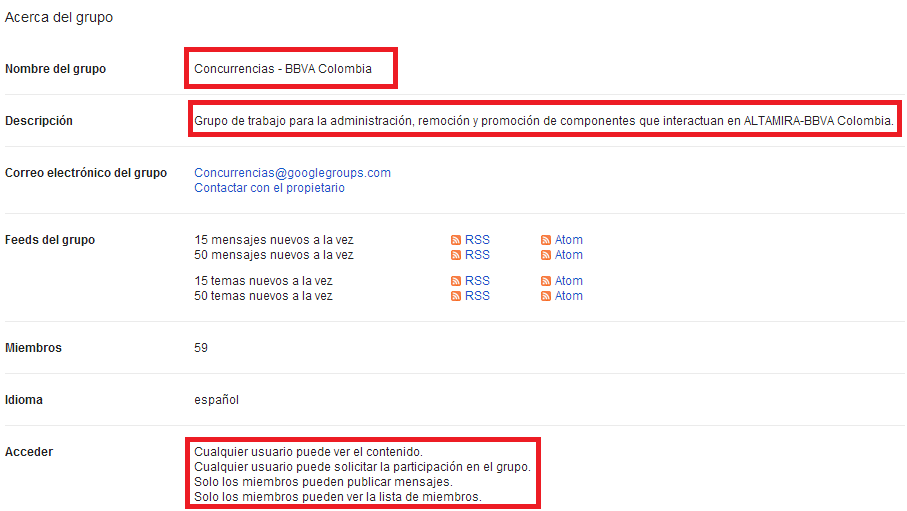
Si, habéis leído bien ayer haciendo algunas búsquedas avanzadas por google groups encontré lo siguiente (he dejar por escrito que esto no es ningún delito, es información que el usuario dejado por si propia voluntad que fuera publica) : 


¿Un poco turbio no? Como bien pensáis en esos mails deben estar repletos de nombres, teléfonos, direcciones de correo, etc. Bueno, llegados a este punto seguí buscando hasta llegar hasta a la raíz del grupo el cual no tenia ninguna configuración de privacidad como podéis comprobar. 


Perfecto me encanta poder trabajar con la gente de Colombia,  pero no creo que una empresa de tanta magnitud como esta desee tener que tanta información expuesta de esta manera tan "ridícula". Vamos a darle "Acerca de" a ver que nos puede decir.


Esto solo es un ejemplo de la cantidad de empresas que utilizan Google Groups y que no se están dando cuenta de que han de configurar su privacidad para que no alguien, com posiblemente menos buena fe que yo, utilice esos emails, correos, INFORMES, etc para algo mas provechoso pero menos ético que escribir un blog. 

sábado, 15 de junio de 2013

Congreso BRAND CARE.- Reputación, Seguridad y Legalidad

Como bien os esplique ayer, Selva María Orejón Lozano en su ponencia Seguridad en redes sociales en la [OWASP EUROPE TOUR 2013]  me convenció a asistir a su congreso [BRAND CARE] dedicado a la Seguridad y a la "gestión de reputación".

La verdad es que me parece un tema muy interesante y mas con la que esta cayendo. Pienso que  muchas empresas tendrían que hacer caso a profesionales para mejorar en este punto ya que la fuga de información, en el caso de los metadatos, cada vez va en argumento y puede llegar a ser un problema para ellas en un momento dado.


Para todos aquellos que os interese al relación tan directa que tienen la Seguridad Informatica y la Reputacion de una empresa os invito a asistir a este congreso, que para nada va tan tecnico con el anterior o una Rooted o una NocON, que es realmente interesante. 

Dia y Lugar: 

4 de Julio de 2013
La Salle Campus Barcelona - URL 
(Edifici Sant Josep. c/ Quatre Camins, 2) Barcelona

Evento gratuito y de asistencia limitada.

Para todos los que os queras venir conmigo o estáis interesados os dejo la dirección para que os incribais: 
http://brandcare.es/inscripciones-entradas/  y  como siempre sera un placer estrecharos la mano e ir ha hacer unas cervezas si alguien me reconoce o se quiere venir. 

viernes, 14 de junio de 2013

StateX Inside.- OWASP Europe Tour Barcelona

Como bien sabréis los que seguís este blog día a día, hoy he estado en [el Congreso de OWASP Europe Tour en La Salle de Barcelona]. Ha sido un día genial desde la entrada buscando el Auditori de La Salle junto a  Marc Rivero, hasta la mesa de debate final donde la mayoría de ponentes han dado su opinion sobre PRISM y mas temas. 

Escenario del Auditori de La Salle

La nivel de todos los ponentes ha sido genial y me he llevado bastantes apuntes en mi libreta  de color verde la cual utilizo para todos estos eventos aparte de deberes para mirarme una vez llegara a casa. Os cito los ponentes por si alguien no se leyó la entra pasada (¬¬) 

Selva María Orejón Lozano. La cual, me ha convencido a asistir al congreso [BRAND CARE] del 4 de julo sobre Reputación y Seguridad Online.

Fabio Cerullo. Con su charla PCI Para Desarrolladores . ha sido la salbación para todos aquellos desarrolladores que tienen que combatir cada día con PCI-DSS y PA-DSS de quereme meter en el terrenos de developer seguramente haría caso a todos los consejos que me pudiera dar. 

Chema Alonso. No me voy a extender mucho, lo conoceis de sobras, solo diré que hemos hecho 10 segundos de silencio por la Foca ... solo alguien tan Maligno podría acabar un una FOCA tan bonita como esa. 

Albert López Fernández. La ponencia mas interesante a mi parecer y la mas tecnica de toda la jornada, tengo que hacer muchos deberes sobre explotar sectores de memoria en bajo nivel como el heap. La verdad es que tengo mucho que aprender y unas ganas locas por leerme el Malloc Maleficarum de Phantasmal Phantasmagoria

Marc Rivero López. & Dani Creus. Aunque repetían un poco de la ponencia vista en la NocONName realmente ha sido una de las ponencias mas divertidas de la jornada.

Finalizando la jornada - Debate. 

Sinceramente y desde mi mas humilde opinion espero que para la próxima pasada de este tour por Barcelona, que sera por Octubre, os vengáis todos aquellos que realmente os gusta este mundo. Así que espero que me podáis acompañar en la próxima OWASP en Octubre ^^

jueves, 13 de junio de 2013

Cambios y Explicaciones.

Bueno, hacia tiempo que quería cambiar la forma de ver este blog (Tranquilos que lo de la entrada diaria, no cambia xD seguiré spameando igual día tras día xD) lo que al principio acabo siendo al aventuro de dos hermanos los cuales iban a poner día tras día lo que poco a poco íbamos aprendiendo sobre seguridad informática, ha derivado a un seguido de noticias con explicaciones mías y de vez en cuando algún "experimento" que otro. Así que visto lo visto el titulo no se adecuaba al contenido del blog así he decidido cambiarlo.


Aparte de todo esto ya que aprobé el curso de [Perito Telemático Forense], el que sortearon los amigos de [Flu-Project] en Madrid, y me encantaría empezar a publicar mis opiniones ahora que [PRISM] esta a la orden del día o [la controversia del uso de troyanos en la policía], como ya hacen otros blogs. Así que espero que no moleste el cambio para que este blog se vuelva un poco mas personal y el intento de no recurrir a la publicación de noticias fáciles como estaba haciendo hasta ahora. En resumen me gustaría que fuera algo mas técnico y personal.  

No seáis malos 0:) y nos leemos mañana. 

miércoles, 12 de junio de 2013

Zeus.- The Return Of Walking Dead USB

Hace unos días os comente la existencia de una variante de Zeus, el troyano destinado al robo de cuentas bancarias del que [también le dimos un repaso a su historia], la cual [se distribuia utilizando Facebook]. Hoy me ha encantado conocer la existencia de otra mutación de este troyano, la cual, tiene como objetivo propagarse por nuestras me memorias USB con un procedimiento muy curioso. La verdad es que creo que me he ganado el logro por ser el blog que mas referencias ha hecho a este troyano a lo largo de 2013. xD

Generador de logros

Según Trend Micro, la infección es de lo mas curiosa, empieza  con [un archivo PDF de aspecto inocente]. Una vez que se abre con Adobe Reader, un exploit se dispara y la víctima se le notifica que se han habilitado "funciones ampliadas". Entre tanto, ZeuS (WORM_ZBOT.GJ) se deja caer sobre el sistema y se ejecuta. Una vez que se encuentra en un sistema, la amenaza es capaz de actualizarse a sí mismo. (todo un caballero el xD)


Sin embargo, lo interesante de WORM_ZBOT.GJ (Zeus) es el hecho de que se busca para las unidades extraíbles, como memorias USB, y si encuentra uno, el troyano se copia a esa unidad. Se coloca una copia oculta del malware en la unidad USB y adjunta  un acceso directo que apunta a la copia oculta. (Like A Ninja)


Para mas información os paso la entrada de TrendLabs: 

martes, 11 de junio de 2013

UPM TASSI 2013.- Conferencias

Hace unos días os comente que estando en época de exámenes  me ponía a ver alguna conferencia para intentar saciar un poco esas ganas de curiosear todo y os puse la conferencia de Roman Ramírez en la UPM. Pues bien, hoy he estado revisando la mayoría de ponencias y os he de decir que no decepciona ninguna en serio. Son altamente recomendables y espero que las escuchéis con el mismo interés con el que lo hago yo. 

Esta ponencia de Javier Pagès López me parece genial y ahora que soy Perito Telemático Forense creo que sera un pilar fundamental para mi futuro trabajo. 

Para todos los que queráis curiosear mas ponencias os dejo la ruta:

lunes, 10 de junio de 2013

Robot.txt .- ¿Sueñan Los Txt En Ovejas Eléctricas?

Algunas veces os he hablado del [Google Hacking] y de lo eficientes que son sus arañas a la hora de indexar todo lo que encuentran. Hoy curioseando el blog de Chema Alonso donde hablaba [sobre la posibilidad de poder atacar una intranet desde el panel de control de una impresora indexada] por Google, me he puesto a curiosear que era eso de los robot.txt y porque habían arañas buenas que hacían caso a estos robots y otras que no. 


Bien, pongámonos en situación y empezamos primero por las arañas de los buscadores. También llamadas Crawlers, son programas diseñados para buscar información de una pagina web automáticamente e indexarla/añadirla a un buscador. 

¿Que hacemos si no queremos que una de estas arañas llegue a nuestra pagina? Pues lo mas fácil seria proveernos de un archivo robot.txt. Este tipo de archivo sera el encargado de recomendar al Crawler que partes de esa pagina web no debe indexar. Como bien he dicho, no obliga a no indexar nada sino que recomienda así que si una Araña/Crawler esta hecha a maña leche no hará caso de ese robot. 

Para los que queráis aprender un poco mas sobre robots.txt os dejo la pagina: [http://www.robotstxt.org/] y para a los que os ha gustado la imagen os dejo el artículo al que le corresponde: [http://dontbeevil.es/el-seo-de-juego-de-tronos/] <-- vele la pena xD me he reído muchísimo xD 

domingo, 9 de junio de 2013

OWASP Europe Tour.- Barcelona 14 de Junio 2013

Como ya sabéis esto de ir a conferencias sobre Seguridad Informatica me encanta y desde que abrí este Blog, creo, que no me he perdido ninguna que se hiciera en Barcelona. Así que, este viernes dia 14 de junio  estaré por la "gira" de OWASP (Open Web Application Security) en la Universidad Ramon Llull (La Salle).


Para aquellos que no conozcáis OWASP solo mencionaros que es un proyecto de código abierto dedicado a determinar y combatir las causas que hacen que el software sea inseguro y que es un organismo sin ánimo de lucro. La comunidad OWASP está formada por empresas, organizaciones educativas y particulares de todo mundo. Los cuales, constituyen una comunidad de seguridad informática que trabaja para crear artículos, metodologías, documentación, herramientas y tecnologías que se liberan.


La verdad es que ya conocía OWASP gracias a mi amigo de [SeguridadaloJabalí] al que pedí consejo para hacer uno de mis primeros Pentest. Muchas Gracias Desde Aquí, Jabalí.

Para los que estáis interesados a asistir al evento, solo os digo que estarán ponentes de la talla de Chema Alonso, Albert López Fernández, Marc Rivero López, etc. Merece mucho la pena y ya sabéis si alguien me reconoce o quiere ir conmigo estaré encantado de estrecharos la mano y de charlar un buen rato con un par de cervezas (o refrescos, tanto me da xDD). Para los que queráis os dejo la dirección aquí debajo. 

¡A registrarse!

Keylogger.- ¡¿Qué es eso?! ¡Quitamelooo!

Junto a los archivos batch los Keyloggers fueron mi segundo amor y gracias a los cuales comprendí lo quisquillosos que podían ser los antivirus de la época (Que solía ser el mítico Panda). Ademas, de toda la Ingenieria Social que tuve que aprender para que X personas me dejaran usar su portátil o su equipo. Por eso hoy aprovechando que [Security Geeks] ha hablado sobre ellos me gustaría hacer mi aportación al tema. 


Como muchos ya sabéis, un Keylogger (como su propio nombre indica en perfecto ingles) es un tipo de Software o Hardware el cual se encarga de registrar las pulsaciones que nosotros hacemos en nuestro teclado. 

Bueno, ¿Y como puedo detectar si alguien ha instalado este tipo de malware en mi equipo? depende de lo bueno que sea el "hacker".
  1. Hazte colega de tu panel de control y de tu administrador de tareas para detectar procesos turbios o invitados indeseados. 
  2. Manda a la Infantería ligera,  no olvides pasar tu antimalware de vez en cuando y nunca estará mal darle una segunda pasado con un antivirus online o con otra marca de antivirus.  
  3. Recuerda de verificar la fuente del programa, no queremos que nos den gato por Keylogger. 
  4. Siempre nos podremos apoyar de programas como [Process Monitor] para que acabe descubriendo  el pastel.
Si queréis saber un poco mas sobre todo el procedimiento os recomiendo que os leáis el articulo entero en: 

viernes, 7 de junio de 2013

Facebook.- Propagación de Virus Zeus

Hace unos cuantos días os hable [un poco de la historia de este troyano] el cual había vuelto a resurgir en enero de 2013. Los criminales que usas este troyano, destinado al robo de cuentas bancarias, ya han encontrado una nueva forma de distribuirlo y se llama Facebook. 

"Existen informes que advierten que el virus se adjunta en enlaces falsos de Facebook, y cuando se hace clic en el vínculo, se redirecciona a una página pidiendo al usuario que descargue un software común."
"Cuando se inicia, el virus se descarga y se activa. A partir de ese momento cada vez que un usuario acceda a sus cuentas bancarias, contraseñas y números de cuenta, así como los números de seguro social y otra información confidencial, estará en peligro sin saberlo." 
El meto de infección no deja de ser un clásico, así que mucho ojo en donde clicais que el malware puede tener muchas caras y el porno es muy tentador xD

Fuente: http://www.laflecha.net/canales/seguridad/noticias/alerta-el-virus-zeus-comienza-a-propagarse-por-facebook/

jueves, 6 de junio de 2013

Infografía.- ¿Me Puedo Ganar La Vida Con Youtube?

Hace tiempo que me enteré de que había gente subiendo videos a Youtube y que encima esta cobrando por ello siempre había querido saber de donde salia ese dinero y como se repartía entre tantos usuarios. Supongo que como yo tendréis mas o menos una hipótesis clara de como funciona todo esto por eso espero que esta Infografía os conteste todas vuestras dudas. 


HOST.txt y SRI International

Como ya sabéis últimamente me he apuntado a un curso, en la famosa pagina de [Coursera], sobre Internet History, Technology, and Security el cual esta impartido por el [Doctor Chuck]. Bueno, como ayer os habé sobre que era un Rogue DNS y hoy la pagina de [HighSec ha sacado un la primara parte de su serie de articulos sobre el famoso Protocolo DNS] me ha picado la curiosidad de saber que había antes del Protocolo DNS. 


Como muy bien tenia explicado Juan Carlos en el articulo que os he citado. Antes de que el Protocolo DNS inundara nuestra red, este intercambió de nombres de dominios por Ip se hacia mediante un archivo txt llamado HOST.txt y que estaba alojado en la SRI International antes conocida como Stanford Research Institute. SRI lo distribuyo a cada host para que la red creciera, pero acabó quedándose obsoleto. 

Os recomiendo que os leáis todo el articulo que tiene mucha tela que cortar.

martes, 4 de junio de 2013

Rogue DNS.- Ahora Que Hasta los Proxys Nos Roban Dinero.

Hoy por mi pasada matinal por [Una Al Día], pagina de referencia para todos los interesados en la Seguridad Informatica, me he topado con [la nueva manera de extraer BitCoins] a través de servidores Proxys. A la famosa moneda virtual le están dado por todos lados (no se si esta en bolsa, pero sea como sea todos estos ataques no pueden estar haciendo nada bueno para el desarrollo de Bitcon) , pero la verdad es que había un termino en ese articulo que no me acababa de sonar del todo y era el tema del Rogue DNS. Así que he ido directo a refrescarlo.


Como ya sabemos, una de las funciones de un servidor DNS es traducir un nombre de dominio a una dirección IP para conectarse a un recurso de Internet, como un sitio web. Un servidor Rogue DNS simplemente va a traducir los nombres de dominio de de sitios web de confianza alojadas en su base de datos en las direcciones IP que apuntan a sitios con contenido maliciosos. 

Esto no tiene casi nada que ver con el método usado para extraer esos BitCoins por eso os recomiendo que os leáis el articulo completo en la pagina de [Una Al Día]

lunes, 3 de junio de 2013

Revista HackXCrack.- Malware

Muchas veces hemos halado del malware en general, pero nunca me he parado para a explicar todo lo que engloba esta palabra. La verdad es que a los que acabáis de empezar a tomaros en serio como yo os debe picar el gusano de la curiosidad y no parareis de ir escalando búsquedas para procurar entender bien como funciona todo este mundo. 


Para mi desde que empece a curiosear en este mundillo los Cuadernos de la comunidad [HackXCrack] han sido un pilar fundamental de información. Así que ahora que Nologa93 nos ha colgado su cuaderno, el cual ya tengo listo para imprimir. El cual, habla y clasifica el malware de una forma muy amena. 


No seáis malos 0;) 

domingo, 2 de junio de 2013

Coursera.- Internet History, Technology, and Security

Como ya sabéis se acercan los exámenes finales no le puedo dedicar todo el tiempo que me gustaría a los artículos para ayudar a la [HackStory] (aparte de curiosearlos porque realmente me encanta ver todo el movimiento "underground" que hubo en España hace unos años xD) y por mi parte de investigador está saciada y siempre quiere dejar los apuntes y ponerse a leer artículos como un desesperado. Así que trato de  apaciguar esa sensación con alguna ponencia. Por ejemplo la ultima que vi fue una ponencia de Roman Ramírez donde hablaba sobre el mundo del hacking Español. 


La verdad es que toda la historia de este mundo me apasiona, pero aunque vaya pegando hojeadas a la HackStory de vez en cuando primero me gustaría aprender como empezó todo. Así que en plena temporada de exámenes he empezado un curso sobre Internet History, Technology, and Security en [Coursera]. Ademas del curso tambien me dan la posibilidad de obtener un certificado si saco mas del 75% en las notas y totalmente gratis. 


La verdad es que me encanta la pagina, podéis encontrar un montón de cursos relacionados con lo que mas os guste, tremendamente organizado y totalmente online. Está muy bien, así que ya podeis empezar a buscar los cursos que mas os guste. 

sábado, 1 de junio de 2013

Zeus.- "Como el dios del monte Olimpo, el de no me toques los cojones que te meto un rayo por el culo."

Hoy leyendo una noticia sobre el famoso troyano Zeus, el cual ha mutado ya de varias maneras y parecer en enero de 2013 resucito, me ha dado por buscar un poco la historia de este Troyano y como estoy en época de exámenes os lo voy a contar para que veáis que algo he aprendido. 


Como ya sabéis este troyano tenia la función de robar información bancaria. Pero, ¿Cuando se descubrió y que extensión tubo? 

Zeus, fue identificado por primera vez en 2007 cuando tuvieron la genial idea de usarlo contra el departamento de trasporte de los Estados Unidos.

Las máquinas controladas por Zeus Trojan están en 196 países, entre ellos tales como Corea del Norte. Los cinco países con los ejemplos más significativos de máquinas infectadas son Egipto, los Estados Unidos, México, Arabia Saudita y Turquía. En total, se dice que 2.411 empresas y organizaciones que han sido afectadas. 

En 2010 algunos proveedores como McAfee o Internet Identity afirmaron que el creador de Zeus había dicho que se retiraba, que dejaba el código fuente y que daba los derechos para vender Zeus a su principal competidor, el creador del troyano SpyEye. (de este también hablaremos que es famoso xD)

Ahora en 2013 podemos encontrar el código y los binarios en [GitHub]

viernes, 31 de mayo de 2013

Windows.- Ok, Go Home You're Drunk

Como ya sabéis, cada día a golpe de café miro algunos de mis blog favoritos sobre la seguridad Informatica.  (Bueno, ahora les hecho un vistazo rápido que hay que estudiar y si no me lío a pensar en otros temas xD) uno de los que reviso cada día y me alegro cuando publica de vez en cuando es [Conexión Inversa] de  Pedro Sanchez Cordero. 

En la ultima entrada Pedro nos explica los túneles en el sistema de archivos que tiene Windows y que los lleva heredándolos  desde versiones anteriores.  No me voy a extender mucho mas en esto, por lo que os dejaré la dirección por si queréis aprender un poco mas sobre el tema.


Lo curioso de ese articulo era que cuando tu borras un archivo con un nombre x y luego a los pocos minutos lo recuperas o lo substituyes por otro con el mismo nombre. El nuevo, heredaba la fecha de creación del borrado.  

Así que no me he podido estar en probarlo y  he apartado los apuntes para hacer el experimento con el siguiente resultad: 


Pues como poder ver en el pantallazo de la consola de Windows, cuando he decidido renombrar el archivo2 con el mismo nombre que el creado a las 22:30 a viajado 2 minutos al paso y por ultimo una llamada para saber que hora era.  Es una tontería, pero esta bien saber como funcionan estos tuneles y si, se puede sacar tocando el registro.  

jueves, 30 de mayo de 2013

Infografía.- All About QR

Hoy arreglando trabajos y pensando en futuros proyectos, no he podido pararme a pensar en la multitud de códigos QR con los que nos encontramos día a día. Como yo no soy muy dado a ir granjeando códigos QR  por [razones de defensa personal], me ha entrado el gusano de la curiosidad para ver cuanta gente los estaban siendo utilizando, la historia, etc. Así que, para todos a los que tengas el mismo interés por los códigos QR os dejo la siguiente Infografía. 


miércoles, 29 de mayo de 2013

Wikipedia.- Lenguaje Wiki.

Como ayer os prometí, hoy toca hablar del Lenguaje Wiki en el cual llevo enfrascado ahora por el tema de ayudar al proyecto de [HackStory], el cual ha hecho mucho por mi y no esta mal ayudar a la gente que te tendió la mano cuando lo necesitan. La verdad es que no es un Lenguaje difícil pero me a picado el gusano de la curiosidad y he querido ver de donde proviene.  


Como ya sabéis Wikipedia se inició con en enero de 2001 por [Jimmy Wales] y [Larry Sanger] pero el lenguaje que utiliza, el lenguaje Wiki, hacia mucho mas tiempo que se había creado. [Ward Cunningham], el inventor del lenguaje Wiki, creo el primer sitio en 1995. 

Pero, ¿Por qué matarse ha crear un nuevo lenguaje cuanto tenemos HTML? La respuesta es simple al estar el Lenguaje Wiki destinado a que haya muchos usuarios compartiendo información, este lenguaje tenia que ser lo mas básico posible para que llegara a cuanto mas publico menjor.  La verdad es Ward no iba mas encaminado ya que ahora Wikipedia es el referente para muchos estudiantes y profesionales los cuales consumen y recolectan información. Sin ella aun estaríamos usando la famosa Encarta. 

Para los que sintáis mas curiosidad por la historia del lenguaje Wiki os dejo el siguiente Link: 

martes, 28 de mayo de 2013

Hash.- ¿Pero Que Te Pasa En La Boca?

Hoy he estado terminando mi trabajo de final del curso de peritaje telemático forense que dejé apartado por razones laborales, de estudios y algo de vagancia se ha de admitir. Bueno, el tema es que hoy iba ha hablaros de el lenguaje que utiliza Wikipedia por que dentro de poco veréis artículos míos en Hackstory. (No se, si eso es bueno o malo pero es una oportunidad y a mi me encanta. xD) Pero entre tanto firmado en SHA-1 para poder comprobar si esa copia ha sido alterada o no en un juicio, me ha dado ganas de empezar a explicarlo desde el principio. 

Recuerdo que la primera vez que yo oí la palabra Hash la verdad es que creía que me estaban tomando el pelo por que no me enteré nada. Hoy os lo voy a explicar con mis palabras y mis ejemplos. 


Ya de todos es sabido que el los servidores de por ejemplo hotmail y gmal no se guardan nuestras contraseñas en texto plano (a pelo xD) sin o que se guardan los Hashes de estas contraseñas. Esto quiere decir que para que saber una contraseña tendrían que coger el Hash correspondiente y aplicarle la función inversa del Hash para obtener el texto plano. 

Esto quiere decir que básicamente se coge tu contraseña a pelo y se le aplica un "cifrado" que en este caso lo llamaremos función del Hash (matemáticas igual que todo lo correspondiente a cifrados) y obtendríamos un conjunto de números y letras aparentemente "aleatorio" al que denominamos Valor de Hash o Hash. 

lunes, 27 de mayo de 2013

X1 Red Mas Segura.- Ponencias.

En muchas entradas anteriores he hablado de las Jornadas X1RedMasSegura, las cuales se han centrado en que los asistentes de ese foro puedan hacer un uso consciente y seguro de la genial red de red. Este evento contó con grandes ponentes con los que he tenido oportunidad de asistir a algunas de sus charlas. La verdad es que nos os decepcionarán a ninguno. 


Después de haceros un resumen muy rápido de las Jornadas, os dejo con los videos de las ponencias. Valen muchísimo la pena. 
"Viernes 17 de Mayo. 
1ª parte del Congreso (hasta el descanso):
http://unir.adobeconnect.com/p5m38p8tdk3/
2ª parte del comgreso (después del descanso):
http://unir.adobeconnect.com/p4jt26uxswn/ "

"Sábado 18 de Mayo. 
1ª sesión (Presentación – Juan Carlos Rodríguez)
http://unir.adobeconnect.com/p7x1attleek/
2ª sesión (Israel Córdoba – Chema Alonso – Lorenzo Martinez):
http://unir.adobeconnect.com/p913ab82647/
3ª sesión (Matías Katz – Blanca Tulleuda – Carlos Represa):
http://unir.adobeconnect.com/p9s1489xtr8/
4ª sesión (Angel Pablo Avilés):
http://unir.adobeconnect.com/p8oonj80pdk/ "
Rutas a las ponencias gracias al blog, ya famoso aquí, de [Flu-Project

Para finalizar, solo advertiros que a partir de hoy estoy en alerta roja por exámenes finales y el teórico del carnet de conducir. Esto, no quiere decir que las pare las entradas si no que serán algo mas técnicas y bastante mas sencillas o cortas. Tampoco tengo muy pensado como van a ser lo que es importante es que seguiré escribiendo lo que me apetezca. Bueno, eso y un equipo de supervivencia preparado para combatir los exámenes. 


domingo, 26 de mayo de 2013

Hackers Iraníes.- Con Objetivos Claros

Los sistemas [SCADA] están cada vez mas en boca de todos debido a las batallas silenciosas que se están librando por la red de redes. ¿Os acordáis que hace unos mese estábamos hablando de un [0'day de java] el cual posiblemente hubiera sido la puerta de entrada para el [Hackeo de Facebook] o el [palo a Twitter]? hace ya un tiempo que se sabe que fueron obra de china con el fin de espiar y robar información. (Cabe mencionar de que no solo estos dos sitios fueros vulnerados si no que bastantes mas) Lo que me hace pensar que si Facebook y Twitter cayeron en las manos ataques, porqué no podrían vulnerarse ciertas centrales eléctricas o plantas de agua, cuyos paneles de control o de login podemos ver con una simple búsqueda en [Shodan].


Pues estaba en lo cierto debido a que se han encontrado una muestra de malware preparado para repartir software malicioso a diferentes objetivos. Entre ellos compañías de gas, petroleo y electricidad de América de posible procedencia Iraní. Este tipo de ataques están concebidos para destruir datos y manipular esos sistemas tan jugosos en esta guerra silenciosa ¿Alguien recuerda el caso de Stuxnet?.

"Tom Cross, director of security research at Lancope, told that industrial control systems such as those used to control oil and gas pipelines are more interconnected with public networks like the Internet than most people realize."

"It is also difficult to fix security flaws with these systems because they aren't designed to be patched and restarted frequently. In the era of state-sponsored computer attack activity, it is not surprising to hear reports of these systems being targeted." he said."

Para los que queráis saber un poco mas sobre esta noticia os dejo la fuente de la noticia:
http://thehackernews.com/2013/05/iranian-hackers-targeting-us-oil-gas.html

sábado, 25 de mayo de 2013

Desmintiendo Mitos Sobre Seguridad Informática.

Hace mas de un me decidí aprovechar un articulo para explicaros debidamente el porque algunos mitos sobre la seguridad informática. Hoy me gustaría, ya que hace tiempo que no os pongo ninguna imagen chula, que no solo sea yo el os repita una y otra vez que pongáis un antimalware en vuestros flamantes ordenadores Mac o que no solo por mirar paginas porno puedes infectarte. 


Espero que todos hayamos aprendido un poco mas y que a partir de ahora no os tenga que ir detrás explicando por que Mac Os X es un sistema bueno pero que por que tenga el logotipo de una manzana no esta exempto de las toneladas de malware que llenan la red. 

No seáis malos 0:) 

viernes, 24 de mayo de 2013

¿Para Que Me Van A Atacar A Mi? - E-mail Attacks: Harvesting E-mail Contacts & Associated Accounts

Todos en la época gloriosa en la que usábamos el correo electrónico, nos hemos topado con el típico mail donde había un seguido de direcciones de correo electrónico de vete tu a saber quienes y se te proponía seguir la cadena con el fin, de hacer una firma contra los conejitos blancos o no se que escusas.  

Luego mas tarde, nos enteramos que todas esas direcciones de correo eran empaquetadas y vendidas a empresas.


Harvesting E-mail Contacts

Es justamente la técnica para, como su propio nombre indica, granjear cuentas de mail poniendo cualquier escusa para que lo vayas pasando a tus contactos y así poder obtener cuantas mas cuentas de correo mejor o simplemente vulnerando tu cuenta para poder copiar toda tu lista de contactos. 

Harvesting Associated Accounts

Hay muchas veces que lo interesante no son tus contactos si no los números de fax, de teléfonos y todo ese tipo de cuentas relacionadas con nuestra dirección de correo. Puede parecer una tontería pero cuando a una empresa le dices toma estos 2000 números de teléfono/movil para que puedas hinchar a pulicidad, todo se ve diferente. 

jueves, 23 de mayo de 2013

Contraseñas.- El 55% Utiliza La Misma Contraseña En Todos Los Sitios.

Hace tiempo que[The H Security saco un estudio de las 25 peores contraseñas del año] la verdad es que fue un articulo muy divertido debido, a los nombres que mucha gente pone en sus contraseñas. He sacado el tema porque en mi opinion una contraseña es una protección poco eficaz a estas alturas cuando existen métodos tan fácil como [el volcado de información en Raw de la Memoria Ram] o técnicas tan usadas como el el SQL Injection pero aun siendo así, no se lo pongamos tan fácil a los cibercriminales que usaran nuestras cuentas [para vete tu a saber que] y le pongamos la misma contraseña a todos los sitios web que nos pidan un registro. 


"Un estudio realizado por Ofcom, el organismo de control de comunicaciones del Reino Unido, ha descubierto algunas estadísticas terribles que ponen de manifiesto lo malo de las contraseñas para la seguridad y el motivo por el cual PayPal quiere deshacerse de las contraseñas en favor de la biometría. 
Según el informe [UK adults taking online password security risks], sobre una encuesta de 1.805 adultos, el 55% de ellos utiliza la misma contraseña para la mayoría de los sitios que visita y tiene al menos 237 contactos en las redes sociales."
Así que, ya estáis cambiando todas esa contraseñas repetidas e intentad que no tengan relacion entre ellas. Vamos, que no sea del estilo biblioteca1, biblioteca2, biblioteca3, etc. Que alguna vez, me lo he encontrado. 

miércoles, 22 de mayo de 2013

Angry State 17.- ¿Que Haría Yo En El Caso De Encontrar Un 0'day?

Antes de que algunos se alarmen; No, aun no he encontrado ninguno. Pero, no me diréis que nunca habéis pensado lo que haríais si encontrarais alguno pues yo lo tengo bastante claro.  Yo lo vendría, ya sabéis "si eres bueno en algo nunca lo hagas gratis" así que , si yo fuera lo suficientemente bueno para encontrar un 0'day de renombre lo vendería.

A este actor lo tendrían que santificar. 

¿A quien? Bueno aquí ya se me abre otro dilema, cuando tengo un vulnerabilidad los suficientemente jugosa como en ciertos lugares se cotice a un buen precio ... A quien tendría que a la empresa que posiblemente ni me de las gracias o al ciberdelincuente de la mafia X el cual hasta me ofrecería un empleo junto a unos colegas rusos muy aptos en la materia. Sinceramente por mucho que pagaran ciertas "empresas" no le iba a vender una vulnerabilidad que le pudiera estar afectando a algún miembro de mi familia a los dos días. Así que, optaría por un mal menor y se la vendería al mejor postor pero dentro de abanico de la legalidad. 


Eso si, para venderlo las gabardinas, sombreros y gafas de sol negras son indispensables para eso. Si no, como que no da el pego. Le faltaría emoción xD