Este blog ya no está activo, sigue informándote aquí:

Mostrando entradas con la etiqueta DNS. Mostrar todas las entradas

jueves, 29 de junio de 2017

Hobbytruco.- Nmap y resolución inversa de DNS

La verdad es que a veces me dejo llevar por Python y mas desde hace unos días me entere que el videojuego [Eve online está programado en una versión tuneada de Python] llamada Stackless Python. Pero, es verdad que muchas veces me pongo a programar script sencillos para que hagan acciones que se podrían hacer con herramientas que tenemos al alcance y esto está muy bien para aprender pero también es una perdida de tiempo para vosotros y para mi. 


Por eso,  hoy a parte de compartir con vosotros un script para realizar la resolución inversa de DNS de una lista de ips, voy ha empezar con la seria Hobbytruco donde siempre que yo (o vosotros pero es mas para mi día a día) necesite algo pueda recurrir a este blog a encontrar el truco o la explicación correspondiente. 

Por cierto, aquí tenéis el enlace de mi POC para la resolución inversa donde se utiliza socket.gethostbyaddr(ip_address) de la librería socket para que nos devuelva el hostname: 

Muy chulo y didáctico pero esto mismo nos lo puede hacer nmap con un simple comando 
  • nmap -iL ips.txt -sL -oA archivoenelquequieresguardarlo

Donde las opciones son las siguientes: 
-iL <archivo>: Se pasan los objetivos en un fichero, cada uno en una línea
-sL: Es el encargardo de hacer la resolución inversa a las IPs del archivo.
-oA: Crea un fichero para los tipos de salida normal, XML y otro igual que la normal pero que a favorece al comando grep.

Sed Buenos ;)

martes, 28 de marzo de 2017

DNS Queue.- ¿Ya consultas tu DNS en paralelo?

La verdad es que no es el mejor titulo posible para esta entrada y confieso que no tengo un día muy creativo pero ha quedado bien.  Hoy quiero que juguéis con el script DNS Queue no deja de ser otro punto de vista para extraer todos los dominios de una pagina web a través de jugar con el DNS pero tiene una manera curiosa de hacerlo. 


"DNS Queue Se crea una cola de subprocesos y tareas para sondear de cada uno de los subdominios del dominio raíz. En cada iteración cada hilo muerto se elimina y la cola se actualiza según sea necesario."

Ademas tiene un uso muy sencillo: 
Enlace a la herramienta y vídeo de muestra: 
Sed Buenos ;) 

lunes, 7 de octubre de 2013

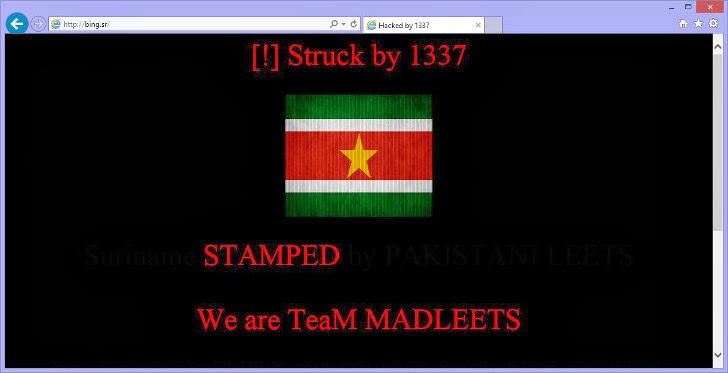
DNS Hijacking .- Hackers Alteran Dominios De Microsoft, Windows, Etc.

Ya he últimamente no paro de hablar de Microsoft de lo nuevo o lo viejo, pues ya es hora de que empiece ha hablar de algo malo de esta compañía. Pero, aparte de eso, también esta noticia por que en algunos la primera [pagina donde he leído la noticia] decía que había sido causada por un [envenenamiento de DNS] mientras que [en la fuente], se cita textualmente que fue un [Hijacking del DNS]. Pero bueno eso son chorradas mías.  


Pues si, Hackers Paquistanies, que como podeis ver se hacen llamar TeaM MADLEETS a conseguido redirigir a todos los usuarios de las paginas afectadas (luego os haré un copia pega de todas las que han sido xD) a una pagina desfaseada mediante un "secuestro" del DNS. 
"The hacker hacked into the Domain Controllers of Suriname, Antigua & Barbuda(.ag) and Saint Lucia(.lc) and hijacked the DNS of some of the big domains including that of Microsoft, Bing, Samsung , Oracle , Canon, Toshiba, IBM and added a deface page into the domains."
Para los que tengáis curiosidad aquí os dejo la cantidad de dominios que han sido victimas de este ataque:
  • http://nic.ag
  • http://nic.lc
  • audi.sr
  • blackberry.sr
  • avg.sr
  • bing.sr
  • microsoft.sr
  • mastercard.sr
  • intel.sr
  • microsoftwindows.sr
  • msn.sr
  • philips.sr 
  • rollsroyce.sr
  • rolls-royce.sr
  • symantec.sr
  • vodafone.sr
  • samsung.srhttp://samsung.com.ag
  • http://samsung.co.ag
  • http://orange.com.ag
  • http://oracle.co.ag
  • http://volvocars.com.ag
  • http://cola.ag
  • http://window.ag
  • http://ibm.ag
  • http://canon.ag
  • http://canon.co.ag
  • http://canon.com.ag
  • http://canon.net.ag
  • http://canon.org.ag
  • http://clarion.ag
  • http://clarion.com.ag
  • http://fujitsu.ag
  • http://fujitsu.com.ag
  • http://hitatchi.com.ag
  • http://toshiba.ag
  • http://toshiba.com.ag
  • http://bmw.lc
  • http://toshiba.lc
  • http://toshiba.com.lc
  • http://hitatchi.com.lc
  • http://honda.com.lc
  • http://hitatchi.com.lc
  • http://samsung.co.lc
  • http://fujitsu.com.lc
  • http://canon.lc
La verdad es que han sido unos cuantos y de empresas bastante punteras ... Sed Buenos ;) 

jueves, 6 de junio de 2013

HOST.txt y SRI International

Como ya sabéis últimamente me he apuntado a un curso, en la famosa pagina de [Coursera], sobre Internet History, Technology, and Security el cual esta impartido por el [Doctor Chuck]. Bueno, como ayer os habé sobre que era un Rogue DNS y hoy la pagina de [HighSec ha sacado un la primara parte de su serie de articulos sobre el famoso Protocolo DNS] me ha picado la curiosidad de saber que había antes del Protocolo DNS. 


Como muy bien tenia explicado Juan Carlos en el articulo que os he citado. Antes de que el Protocolo DNS inundara nuestra red, este intercambió de nombres de dominios por Ip se hacia mediante un archivo txt llamado HOST.txt y que estaba alojado en la SRI International antes conocida como Stanford Research Institute. SRI lo distribuyo a cada host para que la red creciera, pero acabó quedándose obsoleto. 

Os recomiendo que os leáis todo el articulo que tiene mucha tela que cortar.