Este blog ya no está activo, sigue informándote aquí:

Mostrando entradas con la etiqueta Información. Mostrar todas las entradas

miércoles, 24 de enero de 2018

Como explicar la Neutralidad en la Red con una Hamburguesa

Hoy la verdad es que pensaba hablaros de ese hombre que buscaba frikis para su ciberreserva, pero la verdad es que cuanta menos credibilidad le demos a eso todos ganaremos, solo pido que se nos trate bien.

Así que, he tenido suerte y una famosa marca de hamburguesas ha sabido hacer muy bien su trabajo explicando a un cliente como puede afectarle la Neutralidad en la Red que quieren destrozar algunos empresarios y algún que otro presidente. 


Yo almeno ya no mirare al chic@ que me sirve las hamburguesas de la misma manera el día que vaya a ese tipo de tiendas.

Sed Buenos ;)

martes, 9 de enero de 2018

¿Qué mas se puede decir sobre Meltdown y Spectre?

Pues la verdad es que no lo se, es posiblemente la vulnerabilidad mas sonada del 2017 (lo digo porqué los CVEs son de 2017) y de lo que llevamos de año.


Ademas, los amigos de fwhibbit ya han publicado una extensa entrada explicando las tres vulnerabilidades de una manera que todo el mundo lo entienda: 
En el blog de Hacking 4 Bad Pentesters (Si no conocéis este blog ya es hora de que lo hagáis malandrines) han subido una entrada recopilando paper, artículos en Español y en Ingles, PoC, Chekers e información de todo tipo: 
Y puede que esta noche tengamos un Podcast en el canal de Youtube de Aprendiz de Sysadmin, el cual no pienso perderme aunque tenga que escucharlo en diferido:

Pues si, poco mas se puede contar. Aunque,  cierta parte de mi se alegra de que haya salido a la luz y por fin puedan llegar soluciones a estas vulnerabilidades que a saber quien las estaba explotando antes y con que fines. 

Sed Buenos ;)

viernes, 24 de noviembre de 2017

Hobbytruco.- Como explotar una vulnerabilidad Use-After-Free (UAF)

La verdad es que el tipo de vulnerabilidad "para después de la liberación" es uno de los que mas me cuesta de explicar y de entender cuando me preguntan por ella. 

Así que una imagen vale mas que mil palabras y ya que la he localizado también me vale para mi día a día y como no, aplico la norma mágica de este blog que me permite publicar cualquier cosa que me pueda venir bien para un futuro. 


Sed Buenos ;)

lunes, 20 de noviembre de 2017

DragonJar & Mundo Hacker TV

Hoy va a ser una entrada muy corta ya que no hay mucho que explicar, pero muchos sabéis lo que nos gusta Mundo Hacker TV en este blog así que no puedo evitar decir que para nosotros, encontrar Mundo Hacker fue la entrada al mundo de Narnia. Aunque por como hacían los primeros episodios casi daba mas la sensación de que estábamos viendo algo casi clandestino y eso molaba un montón.  


Pues ahora la buena gente de DragonJar está subiendo todos y cuando digo todos es la mayoría, de capítulos a su página de los cuales, os los recomiendo todos. 

Enlace de la fuente y para que los podáis ver tranquilamente: 

Sed Buenos ;) 

jueves, 19 de octubre de 2017

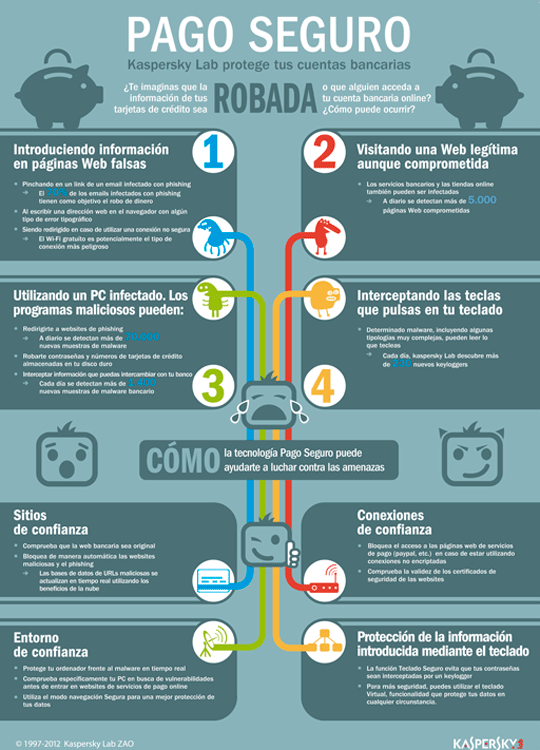
Infografia.- Pago Seguro

Jueves, infografia e información. Así que hoy vamos a repasar como los malos pueden robar nuestra información a la hora de realizar un pago ya que hay muchos puntos que tenemos que tener claros para poderlos prevenir. 


Sed Buenos ;)

lunes, 16 de octubre de 2017

Advanced Encryption Standard (AES) y Muñecos de Palo.

Hace una semana que vi este articulo y a primera vista me pareció una entrada mas sin importancia que volvía a hablar sobre el famoso cifrado de bloques. Pues me equivocaba como un campeón, como no y he dejado pasar una de las entradas mas chulas y didácticas sobre este estandar de cifrado. 


Es que no he encontrado una mejor manera de explicar la historia y como funciona AES que con viñetas y muñecos de palo que a la vez son muy carismáticos. Sencillamente una genialidad al alcance de pocos. 

Aquí os dejo el enlace a la entrada:


Sed Buenos ;) 

domingo, 24 de septiembre de 2017

¿Qué es el Bitcoin?

Buenas, hoy traigo algo diferente este domingo, casi todo los domingos son vídeos sobre hacking … pero esta vez voy a traer un tema que esta bastante movido a lo largo de cada domingo iré explicando poco a poco el Bitcoin.
 

¿Que es el Bitcoin?:

Es una moneda igual que el euro , el dolar yen … y sirve para intercambiar servicios y bienes.Una de las características mas importante es que es un sistema digital o divisa digital, también no esta basado en con un banco central que regule y respalde si no que depende de del sistema digital , es decir la criptomoneda esta producida por las personas e empresas , se dice que el fundador es Satoshi Nakamoto ya que aun hoy en dia no se sabe quien es si es una persona o una organización … lo unico que se sabe es que el usuario que publico el bitcoin y su protocolo utilizó nickname "satoshi nakamoto"en la lista de correo de criptografía metzdowd.com.
 
Hasta la próxima
 
Kazukun ;) 

lunes, 18 de septiembre de 2017

NSA Code Breaker Challenge 2017

En esta entrada no os voy a explicar nada por que yo la ingeniería inversa no la domino todo lo que me gustaría. Así que creo que ha llegado el momento de aprender con el siguiente desafío de la NSA.


Lo mejor de este reto es que la NSA ha compartido todos los apuntes que necesitaremos para solucionarlo y los podéis encontrar en la siguiente dirección: 

La información esta genial aunque yo necesito unas clases particulares, que lo he intentado pero no entra. Pero para todos aquellos que queráis intentar jugar al reto de la NSA aquí tenéis el enlace: 

Sed Buenos ;) 

lunes, 7 de agosto de 2017

Vacaciones.- CyberPunk Summer, Logs y Tonto

Ya os lo deje entrever en la entrada en la que os presentábamos la [CyberPunk Summer 2017] pero mejor que quede claro. Siempre por vacaciones hago algo especial y esta es la locura de este año.

A partir de hoy hasta el 11 de septiembre solo publicare entradas relacionadas con este evento que nos hemos inventado para poder trastear con toda la tecnología que tenemos. Esto quiere decir que solo subiremos entradas cuando tengamos algo que valor para enseñaros y que estaremos mas activos por las redes sociales ([Twitter], [Youtube] e [Instagram]). 

A todas estas entradas "Randoms" que vamos a realizar durante este mes las vamos a llamar LOGs con un propósito de que sepáis que estemos vivos y como forma de cambiar un poco este blog.  La verdad es que nos gustaría acercarnos un poco mas a los lectores y a la comunidad. No quiero acabar convirtiéndolo en un RSS de noticias que podéis encontrarlas en vuestro twitter. Que os tenemos olvidados. 

Eso si, después de vacaciones y durante, intentaremos grabarlo todo en vídeo y aprender a editar correctamente para, en un futuro, podamos proporcionaros vídeos mas interesantes. 

Por otro lado respecto a Tonto, tengo que reconocer que me he quedado bloqueado a la hora de hacer que Linux detecte mi micrófono o el del portatil, no hay manera.  Así que en estas vacaciones quiero ir haciendo pruebas y me comprometo a sacar una nueva versión de cara a finales de septiembre. Así me siento mejor conmigo mismo y compenso las pocas entradas.   

Dicho esto nos vemos por las redes sociales que antes os he comentado y espero que cuando veáis los proyectos aportéis vuestras ideas que se que se os da de maravilla. 

Sed Buenos ;) 


lunes, 8 de mayo de 2017

Wiki.- Ultimate Android Reference

Si hace unos días hablábamos de la [wiki asombrosa sobre Hacking] donde podríamos encontrar recursos, herramientas o papers referentes para diferentes técnicas de Hacking, hoy quiero recomendaros la  Ultimate Android Reference donde encontraremos un montón den información sobre Android. 


Como no, también está en GitHub pero me ha ha venido muy bien para calmar mi curiosidad sobre la persistencia de archivos en Android. Igual que con la anterior wiki aquí podremos encontrar de todo y parece que se actualiza constantemente así que, muy recomendable. 


Enlace al Git Hub:


Sed Buenos ;) 

viernes, 25 de noviembre de 2016

Batch para momentos de estrés

Ya sabéis que hay veces, una hora antes de irte de vacaciones se puede armar la de dios y que normalmente no estas asignado a un solo proyecto y no has pasado la información a que necesitan tus compañeros para substituirte, al directorio compartido. Ya que, "no corría tanta prisa", no has trabajado debidamente con la información de ese directorio y ahora te toca correr porque llegas tarde.


Pues hoy me he puesto a pensar en ello y también puede aplicarse a cualquier cataclismo que pueda producirse, como que se caiga la electricidad de la oficina y tengas que depender del la batería de tu portátil y del SAI del CPD. Seguro que todos trabajamos cómodos con vuestros recursos compartidos pero para los que no, aquí tenis un Script en Batch donde el contenido de la carpeta X sera copiado en el directorio compartido que necesitéis. 

He partido de un comentario en el foro de Microsoft cambiando el comando xcopy por el copy normal y revertiendo el proceso. Bueno, por otro lado,  como supongo que las mentes pensantes de vuestra empresa habrán habilitado una especie de Single Sign-On pues una vez logueados en la red no necesitaremos de nuevo usar el comando net con autenticación. Pero por si acaso también tenéis como hacerlo en el foro.

Como podréis ver en el script estamos limitados a trabajar con solo una carpeta/directorio y los subdirectorios correspondientes pero ya nos vale. Lo copiamos en un bloc de notas, editamos los campos recurso de red compartido y Directorio a copiar  por el que toque. Lo guardamos como .bat y al hacer doble clic en el veremos como todos los archivos de nuestra carpeta de trabajo se copiarán en el recurso compartido que hayamos editado previamente.
@echo off 
echo ---------------------------
echo Conectando unidad de red
echo ---------------------------
net use z: \\recuso\de_red\Compartido
z:
echo Conectado a la unidad de red
copy "Directorio a copiar" z:
echo Directorio copiado
net use z: /delete 
echo Proceso completado
Y así nos aseguramos de que nuestra información estará siempre duplicada y segura en nuestros directorios compartidos, en casos de extrema necesidad.
Edito,  ahora que lo pienso también podemos programar una tarea que, al arrancar por primera vez el Windows se ejecute el script. Así cada día a primera hora tendremos todos los archivos actualizados en nuestros directorios. 

Sed Buenos ;)

lunes, 19 de septiembre de 2016

Elevación de privilegios básica en Windows

Pensad que hemos conseguido vulnerar una máquina o la queremos analizar, pero no tenemos permisos de administrador. ¿Que hacemos, cogemos todos los exploits que tenemos y los lanzamos asaco? ¿Exploramos aun poco la maquina a sobre que estamos y lo que contiene? ¿Hay alguna metodología?


Rithwik Jayasimha nos entrega una completa guía, con comandos y todo, sobre los pasos que deberemos revisar antes de lanzar un exploit o otro para escalar nuestros privilegios. Ademas ni corto ni perezoso nos comparte un Script para automatizar todos estos puntos. 

En resumen: 
  • Operating System
  • Networking
  • Applications and services
  • Sensitive data and directories
  • File systems
  • Exploiting the system
  • Searching for exploits and shellcode
Enlace a la guía:

domingo, 11 de septiembre de 2016

¿Cómo funcionan los cartuchos ROM?

Los que lleváis mas tiempo siguiendo el blog y sabéis que me fascina todo lo referido a como funcionaban las videoconsolas antiguas y que os comparto toda la información que sea capaz de entender por mi mismo.

Hoy quiero recomendaros este vídeo sobre como funcionaban los cartuchos ROM en muchas de las videoconsolas antiguas empezando por las Atari y acabando por las sobremesas de nintendo (Nes y SNES)


Sed Buenos ;)

jueves, 8 de septiembre de 2016

[Vídeos] 14a Festibity - Fibersecurity

Hace mucho que no os recomiendo unos vídeos y que mejore que el Jueves que tengo el tiempo mas justo para dedicarle a la entrada y así de paso recomiendo cosas que a mi me gustan mucho. 


Por ejemplo el Festibity, en el que se dieron varias charlas sobre tecnología y seguridad. Ademas, estaba nuestra querida Merçe Molist demostrado que los hackers éticos existen junto con Sergi Álvarez. Así que por esto y muchas mas charlas cortas y chulas os recomiendo su lista de reproducción. Ojo los vídeos están en Catalán. 


Enlace del evento:

Sed Buenos ;)

domingo, 31 de julio de 2016

StateX se va de vacaciones

Como es habitual en este blog, el mes de agosto es el mes de las vacaciones por definición así que, aunque es posible que el flujo de entradas disminuya un poco, tengo pensada alguna sorpresilla que creo que os va a gustar. 


Así que, aunque también tengo como objetivo estudiar un poco cada día, espero que podáis pasar un verano de playa, montaña y piscina (depende de lo que os guste mas) tranquilo y rodeado de vuestros seres queridos.

Ah y jugad mucho en vuestros respectivos pueblos. Yo ya me equipado con mi Kali Linux, una antena Alfa y un montón de libros sobre seguridad informática, así que va a ser un gran verano. 

Sed Buenos ;)

domingo, 24 de julio de 2016

Vídeo.- Low Hanging Fruit y Chema Alonso

Domingo y vídeo ya es algo que representa a este blog. Pero no suelo publicar ningún vídeo del maligno si no es que realmente, vulgarmente dicho, me ha llegado la patata y es que aunque sean escasos 5 minutos ha entrado en el mundo de las vulnerabilidades no parcheadas y eso lo llevo a flor de piel últimamente.

Además, que le da caña a la moda de las soluciones de seguridad que sirven para arreglarlo todo. Muy recomendable.


Sed Buenos ;)

jueves, 14 de julio de 2016

Brutelogic XSS Cheat Sheet

Ya hacia mucho que no os recomendaba ninguna "chuleta" que nos ayude en nuestros proyectos de Pentesting,  Así que, aquí va el Cheat Sheet que Brutelogic ha publicado en su blog. La verdad es que es una guía muy buena y apta para asustar clientes si encontráis un XSS. 


Enlace al blog:

Siento si hoy ha tocado una entrada corta, pero hay días que se puede dar mas y otros días en los que se puede dar menos. 

Sed buenos ;) 

domingo, 5 de junio de 2016

Vídeo.- Eset Latinoamérica Ransomware

Hace un par de días hablamos sobre el [phishing de endesa] que instalaba un Ransomware a través de un archivo .js y nunca es mal día para repasar que es un Ransomware y que podemos hacer para no infectarnos con el.


Así que hoy os recomiendo uno de los vídeos que Eset Lationamérica  distribuye gratis por Youtube y el cual esta dedicado a este tipo de Malware.  Aunque está en latino, la explicación sirve para todos los idiomas.


Sed Buenos ;) 

domingo, 1 de mayo de 2016

Primer episodio de Mundo Hacker 2016

Hace unos días que estaba buscando como un loco el nuevo episodio de Mundo Hacker que como sabréis han pasado a TVE2 y por fin lo he encontrado. Así que voy a por unas patatas o algo para cenar y me pongo a verlo. 


Creo que en este blog sobran las explicaciones sobre que es Mundo Hacker y mientras se publican los vídeos de Mundo Hacker day estos capítulos son muy recomendables para estar al día. 


Sed Buenos ;)

viernes, 29 de abril de 2016

Vídeo.-¿Cómo funcionan los navegadores modernos?

Ya mas o menos todos sabemos como funciona un navegador clásico pero la verdad es que ahora un navegador como Google Chrome hace muchas mas cosas por debajo de las que pensamos. 


Atrás queda la época donde el navegador era un simple visualizador de "html" que se conectaba a un servidor remoto para obtener la información de ese sitio. Así que os recomiendo (Para mi mismo también) este vídeo como reciclaje. Ojo el vídeo está en ingles (aunque es muy entendible) y no se muestran las slides, de esta manera os recomiendo que tengáis a mano la fuente del vídeo y escuchéis la ponencia en segundo plano. 


Fuente e información: 
 Sed Buenos ;)