Este blog ya no está activo, sigue informándote aquí:

lunes, 10 de abril de 2017

Hashea como puedas pero hazlo bien.

Yo no se casi nada sobre funciones de hash, de como se han de programar o de por qué no debemos crear nuestro propio sistema de cifrado. Pero últimamente, con el tema de las colisiones en SHA1, estoy bastante interesado así que, me he buscado un poco la vida, y he ido a parar con la siguiente guía que nos responde a muchas dudas. Sobre todo a mi que soy un novato en esto.


En serio, es buena y empieza desde cero, casi mostrándonos el workflow que hará un usuario al conectarse y los pasos que hará el hash:
  1. El usuario crea una cuenta.
  2. Su contraseña es hasheada y se almacena en la base de datos. En ningún momento la contraseña estará en texto plano (sin cifrar).
  3. Cuando el usuario intenta iniciar sesión, se genera un hash para la contraseña cuando que se indico en el login y se compara con el hash de la contraseña real (recuperado de la base de datos).
  4. Si los hashes coinciden, se le concede acceso al usuario. Si no es así, se le dice al usuario que las credenciales de inicio de sesión no válidas.
  5. Los pasos 3 y 4 se repiten cada vez que alguien intenta acceder a su cuenta.
Después ya entra en buenas practicas y en como se deben solventar ciertos ataques a un nivel mucho mas técnico. Esta guía merece toda mi atención:

domingo, 9 de abril de 2017

HackThis Intermediate 4.- "Tuneando" un XSS

Domingo y día de vídeo son palabras que ya os deberían ir sonando, así que aquí tenéis una nueva solución de HackThis.

En la época en la que estamos, no todas las empresas han tenido el dinero para poder dedicar a la seguridad informática como les gustaría y es posible que hayan tenido que tirar con lo puesto detectando y corrigiendo todo lo posible.

No obstante a veces si no filtras bien ciertos caracteres  podemos manipular un XSS para que no sea parado por el filtre de caracteres y hoy Kazukun nos muestra un ejemplo muy sencillo.


Sed Buenos ;) 

viernes, 7 de abril de 2017

El 14, 15 y 16 de Abril no habrá entrada.

Poco a poco me vais conociendo un poco mas pero pocos me conocéis desde antes de que empezara mis andanzas por el mundo de la seguridad informática. Bueno,  hace ya 4 años, mas o menos, yo era uno de esos chicos al que le encantaban los videojuego e iba a torneos de Street Fighter, a quedadas con gente que jugaba a juegos de lucha y participaba en la comunidad.

Si os sorprenderá que haya una comunidad de gente que queda para jugar a lo que quieren, pero la verdad es que no es tan raro como participar en un CONes de seguridad informática donde hay Hackers que muestran lo que saben.  Hasta teníamos nuestro propio equipo que se llamaba BlueTeam (yo ya apuntaba maneras xD) antes que se pusiera de moda y empezaran a darlo por Moviestar+ 


Así que, después de 4 años sin ir a ningún torneo y necesitando ya unas pequeñas vacaciones, no me he podido resistir a la invitación de un amigo de toda la vida para irme unos días a disfrutar de algo que siempre me ha gustado mucho. 

Por eso los días 14, 15 y 16 de abril no habrá entrada en este blog a no se que haya algo reseñable durante en mi viaje e estrenemos la sección Hacking on the road que llevo tiempo con ella en la mente. 

Sed Buenos y estas avisados.  ;)

jueves, 6 de abril de 2017

Como crear tu propio editor de texto en C

Esto mas que una entrada sobre seguridad informática es la catalogan de un recurso para un proyecto a muy largo plazo, en el cual mi yo del futuro querrá meterse y tendrá que estar preparado para ello. Ademas, encaja muy bien con el espíritu Hacker de querer aprender como funciona todo.


Todo indica que me va a tocar aprender mucho C para mi proyecto, pero valdrá la pena y si cuento con guías como la que os voy a recomendar hoy va ha ser un muy buen tutorial. 

Salvatore Sanfilippo creo un [editor de texto llamado Kilo] con solo 1000 lineas de código en C, muy chulo y minimista en mi opinión,  y en esta guía encontraremos como programarlo nosotros desde 0 con C y a "tunearlo" a nuestro gusto. Muy chula para todos aquellos que como yo no tenga ni idea de C y quieran aprender con un ejemplo practico, realista y que vais a poder usar cuando queráis. 

Enlace a la guía:


Sed Buenos ;)

miércoles, 5 de abril de 2017

Paper,- Data Remanence in Flash Memory Devices

Hace unos días tuve un problema con un SSD el cual no fui capaz de hacer que el equipo lo montara ... así que busqué información pero no logre poder hacer nada y algo me da, que la solución al final pasaba por saber mas sobre electrónica. De esta manera ahora cada información que veo relacionada con este tema es motivo de análisis por mi parte.

Hoy me he encontrado con el siguiente vídeo, la verdad es que no deja de ser un "spot" publicitario pero quiero jugar con esto un día a ver si me funciona.


Ademas, me he acordado de una ponencia de la Blackhat donde se hablaba que no solo se podía recuperar información de los discos y la RAM sino que también ciertos componentes electrónicos también guardaban información jugosa que podíamos extraer en caso de necesidad y buscando mas información, hoy os voy a recomendar un paper que me ha parecido muy interesante, es un como electrónico pero trata sobre la información que aun puede almacenar los transistores que tenemos en nuestros equipos ya que durante el proceso de borrado los no todos los transistores vuelven a su estado inicia. Es un tema muy pero que muy curioso. 

Enlace al paper: 

Sed Buenos ;) 


martes, 4 de abril de 2017

PowerMemory y las credenciales en archivos y memoria

Cada día me sorprende mas lo polivalente que puede llegar a ser PowerShell y me doy cuenta de lo poco que sé de esta super-consola. Hoy, os voy a recomendar PowerMemor. Un "script", aun que llamarle así es quedarse un poco cojo, que nos permite buscar credenciales e información jugosa en los archivos y en la memoria del sistema. 


Es un método que no he visto antes y además, podemos modificar la [user land] y el comportamiento del [kernel land] sin ser detectados por un antivirus o nuevas técnicas de defensa. Vamos, que está muy bien pensado.

Muchas mas información de como es capaz de modificar estos espacion, lo encontrareis en el enlace a la herramienta: 

Sed Buenos ;) 

lunes, 3 de abril de 2017

USB Canary.- SMSeame cuando se conecte un USB

Esta herramienta ha llamado poderosamente mi atención hoy.  Ya sabéis que ando un poco metido con el el tema de udev y todo lo que sea controlar si se pincha o no una dispositivo USB ahora me apasiona. Así que si me pones una herramienta que es capaz de enviar un SMS cada vez que alguien pincha un USB en tu dispositivo vuelvo loco. 


USB Canary es una herramienta para Linux que usa pyudev (la librería para controlar udev en Python) para monitorizar un dispositivos USB. Ademas, Se puede configurar para enviarle un SMS a través de la API Twilio (una plataforma de comunicaciones cloud), o notificar a un canal Slack. 

Como podéis deducir al leer que utiliza barias APIs y librerias,  USB Canary tiene bastantes dependencia y si, nos tocará configurar el acceso de las APIs. Es algo complicado pero después tiene su recompensa ya que esta herramienta de quedará latente en el equipo como si fuera un "servicio" mas. 

Hasta tiene un uso similar: 
  • ./usb_canary.py start | stop | restart
Enlace a la herramienta, mucha mas información y mini tutorial de como instalarla: 

domingo, 2 de abril de 2017

HackThis Intermediate 3.- Cookies para todos

El mundo de las cookies es divertido,  pero muchas veces no nos damos cuenta pero estamos siendo mediante cookies, es ta es una practica poco aconsejable para controlar el trafico de a nuestra página web. Kazukun nos muestra en este vídeo como manipular una cookie para que nos permita acceder al contenido bloqueado por la web.


Sed Buenos ;)

viernes, 31 de marzo de 2017

Vídeo.- Hackeame si puedes

Nunca os habéis pensado ¿Qué pasa cuando una herramienta que un hacker a liberado a la comunidad es usada por los malos? ¿Qué consecuencias tendrá para el Hacker? Pues hoy os recomiendo el documental "Hackeame si puedes" podremos ver al creador de DarkComet hablando y respondiendo esta clase de preguntas. La verdad es que es muy interesante


Sed Buenos ;)

jueves, 30 de marzo de 2017

Ruido en tu historial de navegación.

Hoy toca una entrada un poco "Hacktivista" pero que a la vez nos toca a todos los usuarios de la red de redes por igual. Se trata de [la resolución 34] aprobada el 29 de Marzo del 2017 en Estados Unidos donde se le da la potestad a los ISP (Los proveedores de servicios de Internet) vender legalmente tu actividad en el red. 


Para esto y para tocar un poco los "nacasones" [Dan Schultz] ha creado Internet Noice, una página especialmente creada para acceder a páginas aleatorias para llenar de "ruido" nuestro historial y a la vez fastidiar un poco la base de datos de nuestro ISP. 

Aquí tenéis el enlace: 

Sed Buenos ;) 

miércoles, 29 de marzo de 2017

Slides.- Automatizando la Post-explotación con PowerShell

Ya tendríamos que estar usando PowerShell ya que nuestra querida consola de Windows la "CMD" [le queda poco] para pasar a mejor vida y mas vale que nos vayamos acostumbrando. Además no nos va nada mal ya que nos puede ayudar un montón en la fase de Post-Explotación. 

James Tarala de EnclaveSecurity nos explica desde un enfoque practico el arte de trastear en PowerShell después de tener acceso a una máquina.

Aquí tenéis sus slides y merecen la pena al menos, aunque sea, para que os den ganas de empezar a jugar con PowerShell:


Sed Buenos ;) 

martes, 28 de marzo de 2017

DNS Queue.- ¿Ya consultas tu DNS en paralelo?

La verdad es que no es el mejor titulo posible para esta entrada y confieso que no tengo un día muy creativo pero ha quedado bien.  Hoy quiero que juguéis con el script DNS Queue no deja de ser otro punto de vista para extraer todos los dominios de una pagina web a través de jugar con el DNS pero tiene una manera curiosa de hacerlo. 


"DNS Queue Se crea una cola de subprocesos y tareas para sondear de cada uno de los subdominios del dominio raíz. En cada iteración cada hilo muerto se elimina y la cola se actualiza según sea necesario."

Ademas tiene un uso muy sencillo: 
Enlace a la herramienta y vídeo de muestra: 
Sed Buenos ;) 

lunes, 27 de marzo de 2017

Paper.- iOS 10 Security (Marzo 2017)

Si alguna vez habéis sentido curiosidad por ver como funciona la seguridad en iOS, como yo, os interesará saber que Apple ha "liberado" un paper dedicado a explicar a vista de águila como funciona la seguridad de iOS 10 así como detallar las APIs que utiliza para ciertos servicios. 


Un paper muy interesante si tenéis curiosidad por saber (a alto nivel claro) como funciona el cifrado por hardware, que pares van cifradas cuales no, etc. Vamos,  si te interesa saber como funciona la seguridad de un dispositivo Apple con iOS 10.

Sed Buenos ;) 

domingo, 26 de marzo de 2017

HackThis Intermediate 2.- POST Everywhere

Domingo, día de nuevo vídeo en el canal del blog y si en el último reto conseguíamos colar una petición GET con el usuario y la contraseña, hoy toca jugar con los POST en este caso Kazukun nos enseña como enviar esta petición con un simple HTML.

Esperamos que os guste: 


Sed Buenos ;)


viernes, 24 de marzo de 2017

Vídeo.- Operaciones Militares en el Ciberespacio

Se ayer me acordaba de la ponencia del ministerio de defensa hoy os quiero recomendar la ponencia que dio Manuel Saz Baselga: Teniente Coronel del Ejército de Tierra destinado en el Mando Conjunto de Ciberdefensa en la CiberCamp 2016, sobre las operaciones militares en el ciberespacio. Pero con lo que quiero que os quedéis con la definición de ciberguerra y el porque no deberíamos enmarcarla de esta manera. 


Sed Buenos ;)

jueves, 23 de marzo de 2017

Portspoof.- El arte de la "emulación" de puertos

Hace ya un tiempo, viendo [una ponencia] del Ministerio de Defensa, donde se hablaba de seguridad en Internet,  me quedé enamorado de la idea de rotar los puertos de las máquinas varias veces al día. Así que al toparme con la herramienta PortSpoof no he podido evitar recordar la ponencia y lo molón que me parecía tratar de engañar a cualquier escaner de red.

PortSpoof nos ayuda a camuflar los puertos de una máquina mediante varias técnicas: 
  • Hacer creer al escaner que todos los puertos TCP están abiertos mandándoles un SYN+ACK oir cada intento de conexión. 
  • Cada puerto TCP emula servicios valido, cuando la herramienta intente averiguar que software corre detrás de un puerto Portspoof le devolverá información falsa. 

Muy recomendable aunque un poco difícil de instalar si no estas acostumbrados a trabajar con g++ e IPtables.

Muchas mas información, vídeos de ejemplo para que veáis como funciona la herramienta y a la vez la fuente de la noticia: 

miércoles, 22 de marzo de 2017

Paper.- Atacando a RDP

Hoy no sabia que comentaros ya que ayer estuve preparado otras cosas interesantes que tienen que ver con el día 14, 15 y 16 de abril, que ya lo comentaremos mas adelante. Pero hoy las redes sociales han sido buenas y me he topado con el siguiente Paper donde se detalla a un nivel casi matemático un ataque al Remote Descktop Protocol.


Simplemente para que no conozcáis que es el Remote Descktop Protocol: 
"es un protocolo propietario desarrollado por Microsoft que permite la comunicación en la ejecución de una aplicación entre un terminal (mostrando la información procesada que recibe del servidor) y un servidor Windows (recibiendo la información dada por el usuario en el terminal mediante el ratón ó el teclado)."
Mas información acerca del RDP:


Si os habéis fijado en el link a la wiki se describe que se usa un: "Cifrado de 128 bits utilizando el algoritmo criptográfico RC4". Pues por aquí van los tiros RC4 es vulnerable en Windows [si no se ha parcheado] debidamente.

Así que, os dejo con el paper para que le echéis un ojo.

Sed Buenos con esto 0;) 

martes, 21 de marzo de 2017

Topguw.- Cracking de redes GSM

GSM es un estándar que nos ha acompañado durante muchos años y que, a día de hoy se sigue actualizando.  Un estándar que le permite a un usuario conectarse a diferentes servicios desde su movil, pero  esta tecnológica es infinitamente conocida por los SMS. 

Esta tecnología siempre me ha despertado mucha curiosidad así que hoy quiero presentaros la herramienta TopGuw que nos ayudará ha hacer sangre de este tipo de redes en caso de que lo necesitemos.  Eso si,  necesita un poco de conocimiento sobre GSM y una rainbow de 2TB (y paciencia). 


Aquí tenéis muchas mas información sobre el cracking de redes GSM:
Y aquí tenéis la herramienta y a la vez la fuente de esta entrada:, ojo que requiere de algunas dependencias raras. No vayamos a romper nuestra Kali: 
Sed Buenos ;) 

lunes, 20 de marzo de 2017

BadSSL.- Comprueba tu conexión con un clic

En el último año las siglas SSL han resonado muy fuerte tanto que ya siento un sudor frío siempre que veo alguna noticia relacionada con este protocolo. También sabéis que soy una persona un poco paranoica y me gusta hacer algunos checkings antes de realizar ciertas conexiones. 

Así que hoy ha sido una agradable sorpresa encontrarme con BadSSL del Proyecto Chromium aplicación web la cual nos permite verificar la seguridad de nuestro cliente web con solo hacer un clic.  Si, podríamos hacer estas comprobaciones a mano pero también verifica si tu cliente esta siendo victima de algún truco malicioso por parte del fabricante. 


Muy recomendable, echadle un ojo: 
Sed Buenos ;) 

domingo, 19 de marzo de 2017

HackThis Intermediate 1.- Consigue lo que quieres.

Domingo y día de vídeo nuevo en nuestro canal de Youtube, Debido a un fallo con los servicios del HackThis Basic 7 no hemos podido gravar el vídeo por lo que hemos pasadoal nivel Intermediate  y con ello los retos son mas difíciles. En este caso Kazukun nos muestra como pasarle una petición GET a la web para que esta modifique el valor del parámetro Password.

Os dejo con el vídeo:


Sed Buenos ;)

viernes, 17 de marzo de 2017

Vídeo.- Hijacking de Drones mediante GNU radio.

Hoy es viernes, toca prepararse una palomitas y ver algo curioso. Pues y aunque los drones molen mucho ya hemos hablado muchas veces de lo inseguros que son si no se fabrican con una visión orientada a la seguridad. Hasta hemos hecho un pack explicando las 3 maneras de hacer maldades con esta tecnología. 
Pero la parte mas curiosa es que también se puede suplantar/secuestrar los controles de un drone a través de GNU Radio. Interesante.


Sed Buenos ;)

jueves, 16 de marzo de 2017

###ERRATAS###.- Corregidme por favor

La semana pasada llegamos a los 800 seguidores en twitter y cada vez veo que este blog aparece en mas sitios. y temo que la gente no entienda la función principal de este que no es otra que aprender. Mas concretamente en que aprenda yo.  Así que por eso veis un montón de papers, vídeos y ese tipo de información varia que he hace curiosidad quiero compartir.


También quiero que me conozcáis un poco mas a mi y para los que lleváis 2 o 3 años leyendo el blog no os vendrá de nuevo pero nunca he ido de listo o de que lo sepa todo. Es mas cada vez que profundizo mas en este mundo me doy cuenta de lo mucho que me he de poner las pilas.

Por eso he abierto la página ###ERRATAS### donde de momento no hay nada pero la idea es hacer un ranking de las correcciones que me hacéis llegar, que haya una fe de Erratas para que se las entradas que ya están escritas y dar las gracias a quien ha hecho el esfuerzo por hacerme entender el porque un comentario mio es incorrecto.  Claro, quiero entenderlo y aprender que para eso está este blog.

Espero vuestras correcciones y esta no será la última vez que os escriba para comentaros mi vida ya que os voy a tener que explicar por qué el 14,15 y 16 de Abril no va a haber entrada.

Sed Buenos ;)  

miércoles, 15 de marzo de 2017

DockerScan.- A Docker analysis & hacking tools

Desde que se anunció la RootedCON 2017 tengo ganas de ver los vídeos, así que estoy a la que salto con cualquier novedad que sale de este congreso. Hoy me he encontrado con las Slides de la charla Docker might not be your friend. Trojanizing Docker images de [Daniel Garcia (cr0hn)] la cual podéis ver en el siguiente enlace y la cual os recomiendo leer/ver antes de pasar al siguiente punto. 
Docker ha venido para quedarse y para ser trasteada por los expertos de seguridad, Daniel ha sabido como hacerlo y ha liberado la herramienta DorckerScan. Una tool que nos permite analizar, trastea e incluso extraer información de imágenes Dorcker tal como se nos muestra en su vídeo: 


La verdad es que tengo muchísimas ganas de ver la ponencia entera ya que con estas Slides y la herramienta ha despertado mi curiosidad respecto a Docker. Si, ya os dejo el enlace a la herramienta: 

martes, 14 de marzo de 2017

Sniffly2.- Un paso mas para CVE-2016-1617

CVE-2016-1617 (Sniffly) fue una vulnerabilidad muy divertida del año pasado ya que utilizaba el HTTP Strict Transport Security y la Content Security Policy para filtrar todo el historial de un usuario de Firefox o Chrome. Esta vulnerabilidad ya estaba solucionada pero, [diracdeltas] he ha dado una vuelta de tuerca mas y ha presentado Sniffly2.


Sniffly2 es una variante de Sniffly que abusa de los encabezados HTTP Strict Transport Security y esta vez, del Performance Timing API para ver el historial de navegación de los navegadores basados en Chromium. Aunque ya no afecta a Firefox y versiones móviles de Chrome aunque podéis probar la vulnerabilidad desde el siguiente enlace: 
Muchas mas información acerca la vulnerabilidad: 
Sed Buenos con esto 0;) 

lunes, 13 de marzo de 2017

[Paper].- Desbloquea tu Smartphone con Thermal Attacks

¿Os acordáis del Smudge Attacks? A lo mejor por ese nombre no os suena pero si os digo que es el noble arte de adivinar patrones y PINes de Smartphones mediante el visionado de la patina de grasa que han soltado tus manos en el cristal de tu dispositivo y como no, esto está [explicado al detalle] en un paper, 


Pero hoy quiero hablaros de su sucesor el Thermal Attack que si antes era la grasa la que filtraba tu pass en este caso es el calor. 


No os voy a comentar nada mas ya que este paper es muy recomendable y entretenido:
Sed Buenos ;) 

domingo, 12 de marzo de 2017

HackThis Basic 6.- Lo sabemos todo sobre ti

Domingo, eso quiere decir que es día de vídeo nuevo en nuestro canal, aunque el reto de hoy es un poco diferente. 

Si antes teníamos que dar con un usuario y un password oculto en la página o en una foto, hoy tenemos que averiguar ciertas ciertas cosas sobre la página a la que queremos atacar.  Así que Kazukun nos muestra como hacerlo y si le damos la información correcta nos dejará pasar al reto siguiente.


Sed Buenos ;)

viernes, 10 de marzo de 2017

[Vídeo].- Ataques a impresoras.

Es viernes por la noche y supongo todos estamos un poco cansados, así que hoy toca vídeo pero, no hemos de dejar de lado el mundo de la seguridad informática.  Hoy y ya que ne los últimos meses el ataque a las impresoras ha estado de moda, os recomiendo la entrevista a Melchor Sanz, director de tecnología y preventa de HP España que han hecho la buena gente de [Globbsecurity] donde se habla de los 5 vectores de ataque mas usados sobre estos equipos.


Fuente: 
Sed Buenos ;)

jueves, 9 de marzo de 2017

Infografía.- 10 conceptos básicos sobre seguridad informática.

Jueves, día de infografía y hoy toca hablar de que, en este mundo IT, hay algunos términos con los que creo que ya todos deberíamos estar acostumbrados a ello. En esta infografía de INCIBE podemos ver 10 términos básicos y bien explicados. 

https://blogger.googleusercontent.com/img/b/R29vZ2xl/AVvXsEj8arWtMwX8pPEJ8E825L1-kUhpscN26D9XBNGrHddH-vL1wApzSBiS2xjgELsjxVUUrrOz2PZ5BrhME8Iv3dvdglUe4kEnV0wJpvNxsZ8xz3dYPWQGZ4dawg9Q0Az5cgYMQ_9k7BKcpjw/s0/*


Sed Buenos ;) 

miércoles, 8 de marzo de 2017

Eat more hashes.- El juego de la colisión SHA1

Ayer, por mis redes sociales, mucho revuelo con una entrada del blog [BugRoast] un reto donde el escritor Kinine nos invitaba a descubrir el porque dos binarios con el mismo hash, en MD5 y en SHA1, colisionaban.


Me tire un rato largo pensando y por si queréis hacer el experimento antes de que desvele el porqué, podéis dirigiros a la fuente descargaros los binarios, ejecutarlos (en uno debería imprimirse un Evil y en el otro un Liev) y verificarlos con un md5sum, sha1sum o cualquier herramienta que nos permita verificar el hash del binario.

Enlace a la fuente: 
Dicho esto después de estrujarme mucho la cabeza me dio por buscar e twitter y encontré lo siguiente: 
Es un pequeño truco en Python y la verdad es que divertido ya que de esta manera podríamos generar hasta binarios que colisionaran usando SHA256.  Claro, seria el mismo archivo solo que actuaria de maneras diferentes, mostrando dos resultados diferentes por lo que es normal que tengan el mismo numero de hash. Como he dicho, es un pequeño truco que, la verdad me ha dado un rato muy agradable y me ha servido mas para entender, o eso creo yo, este mundo que tanto me gusta. 

Sed Buenos ;) 

martes, 7 de marzo de 2017

Python Sheets.- La chuleta de las chuletas

Para mi una de las cosas que mas agradezco cuando estoy programando es tener ejemplos fáciles de leer. Esto os parecerá una tontería pero es mi manera de entender que esta haciendo cada linea de código y por lo tanto aprender. De esta manera hoy os voy a recomendar Python Sheet, posiblemente el mayor repositorio de ejemplos de todo tipo de ejemplos.


Esta entrada podría quedarse aquí, pero como fundador de este blog una explicación os debo y esa explicación que os debo os la voy a dar.  Imaginaros que queremos extraer información de un página web, hemos leído algo de web scraping pero no sabeos parsear tags HTML de una web en python. 

Pues vamos a la página y aquí lo tenemos: 
Aquí tenéis el enlace a la página que debería ir directa a vuestros marcadores/favoritos:


lunes, 6 de marzo de 2017

Vimeo.- Descargando Mundo Hacker

Este vídeo viene de  una conversación que tuve con mi hermano Kazukun (el ha grabado el vídeo) acerca de hacer acopio de material para este verano.  Si, somos como la hormiga de la fabula de la cigarra y la hormiga, pero cuando estáis un mes en un pueblo sin conexión Wifi os digo que aprendéis a planificar el tiempo. 

La idea principal era podernos descargar todos los capítulos de mundo Hacker y al decir que estaban en Vimeo nos entro el ansias de trastear con la página a ver si eramos capaces de poder obtener el vídeo,  al final lo conseguimos y aquí tenéis el vídeo en forma de tutorial. Bueno,  no nos hace falta decir que a veces, mirando bien el código fuente de una página podemos llevarnos gratas sorpresas. 


Sed Buenos con esto 0;) 

domingo, 5 de marzo de 2017

HackThis Basic 5.- Amemos a nuestros editores de Hexadecimal

Hoy es Domingo y toca reto, solo anunciar que hemos cambiado algunas cosas de los vídeos,  siguen siendo sin voz pero ahora les hemos añadido portada y contra portada por así decirlo.  Vamos mejorando poco a poco, con el tiempo que disponemos y sin dejar de publicar estos retos en domingo. 

Todo esto se puede hacer gracias a la ayuda de Kazkukun que, aunque este reto es muy parecido al de la semana pasada, solo es que a veces, la solución está en saber que herramienta tenemos que utilizar en cada momento. En este nuestro editor Hexadecimal nos salva la vida para solucionar este reto.

Os dejo con el vídeo: 


Sed Buenos ;)

viernes, 3 de marzo de 2017

Vídeo.- Mundo Hacker volvió en Enero.

Si a algo le tengo mas devoción que a las distribuciones linux minimalistas es a Mundo Hacker,  un programa dedicado a la seguridad informática que en esta casa se lleva viendo desde antes que existiera este blog y el Maligno saliera por la tele (Aunque ya recuerdo verlo en este programa en una de sus primeras temporadas).

Pues yo lo daba por desaparecido y me ha sorprendido encontrar el programa de enero. Ademas van acompañados de la buena gente de [fwhibbit].

Os dejo con el vídeo y yo me voy a por las típicas palomitas del viernes:


Sed Buenos ;)

jueves, 2 de marzo de 2017

[Paper].- Riesgos del hacking de robots

Mientras la moda es el hacking de coches ya se empiezan a ver los primeros robots "mascotas" o aquellos capaces de escribir novelas.  Cuando estos robots empiecen a estar a disposición de las empresas o de la gente corriente existirán varios vectores de ataque a tener en cuenta. 


Algunos de ellos son los típicos que nos encontramos en nuestros portátiles o smartphones: 
  • Micrófonos y cámaras:
    • Dicho hasta la saciedad pero no siempre sabrás si solo la máquina está analizando las imágenes y el audio que captura.
  • Conexión de red
    • Ya sabes que ponerle una IP a cualquier máquina la convierte en un blanco. 
  • Interacción con servicios externos
    • Se deberá monitorizar las interacciones fuera de nuestra red para saber donde va nuestra información o por quien está siendo recogida. 
  • Control de manera remota por aplicaciones 
    • Si además podemos controlar la máquina de manera remota deberemos ver como se genera esta petición y asegurarla correctamente para que nadie de la misma red o fuera de ella pueda controlar al robot. 
  • Sistemas operativos conocidos:
    •  Android, Linux, Unix o incluso Windows embedded pueden ser los que den vida a nuestro mayordomo personal. Así que se arrastrarán vulnerabilidades conocidas.
  • Backups accesibles. 
    • Si existen algún tipo de backup de la "alma" del robot que sea accesible por los malos, la copia de seguridad podrá ser alterada con lo que al descubrir que hemos sido vulnerados no podremos disponer de el ya que arrastraríamos el agujero de seguridad. 
En el paper se explican muchos mas, pero estos son lo que, en mi opinión, me parecen mas sonados.  Tambien se explica el impacto que puede tener que nos hacken al robot en casa, en la oficina, en la industria o en el campo de la sanidad. 

Una lectura ligera, fácil de entender, recomendable para los tiempos que corren y ademas el titulo mola muchísimo:
Sed Buenos  ;) 

miércoles, 1 de marzo de 2017

SHA1.- Colisión de documentos en Python

Python se esta consolidando como el lenguaje predominante en el campo de la seguridad informática y cada vez me cuesta encontrar herramientas que no tengan parte de este lenguaje de programación en ellas. Como sabéis, esto me gusta mucho y me asusta ya que creo que debería estar aprendiendo a programar en otro lenguaje antes de que obsesione mas por el. 


Dicho esto y como hace [un par o tres de días] hablamos sobre la "primera" colisión de SHA1, hoy podemos jugar con sha1collider. Una herramienta de [Robert Xiao], que dándole dos archivos PDFs diferentes (Aunque deben tener el mismo tamaño de página y numero de páginas) nos genera dos PDFs diferentes con el mismo Hash y sí, lo hace mediante la manipulación de los archivos tratándolo como JPGs

Ademas, como siempre, el comando a usar es muy sencillo, aunque tendremos que instalar algunas dependencias:
  • python3 collide.py PDF1.pdf PDF2.pdf
Enlace a la herramienta: 
Sed Buenos con esto 0;) 

lunes, 27 de febrero de 2017

[Slides].- Cazando Malware con Sysinternals

Hace mucho tiempo ya hablamos sobre [esta ponencia de Mark Russinovich] sobre como encontrar y cazar software malicioso gracias al paquete de herramientas para Windows, Sysinternal. a integración de estas herramientas con virus total se ve que ha dado sus frutos y ahora muchas utilizan este servicio para verificar si un archivo esta lanzando procesos maliciosos en cualquier punto en el que se encuentre el sistema. 


De esto tratan estas slides y son muy recomendables junto con la ponencia que os comentaba anteriormente: 
Sed buenos ;) 


domingo, 26 de febrero de 2017

HackThis Basic 4.- La magia de las imágenes

Domingo día de reto y hoy toca darle caña al HackThis Basic 4. Muchas veces las cosas no son lo que parecen y menos en el mundo de la informática. Para superar este reto tendremos que revisar las entrañas de una imagen para poder superar este reto.

Dicho esto os dejo con el vídeo donde Kazukun nos muestra como solucionarlo. 


Sed Buenos ;)

viernes, 24 de febrero de 2017

La "primera" colisión de SHA1

Hoy Google ha anunciado la primera colisión de la función de Hash SHA1. Bueno, la primera colisión pública desde que se [anunciara la vulnerabilidad teórica] en el año 2005. Me acuerdo que en la certificación sobre peritaje telemático forense ya teníamos como recomendación no usar SHA1 y nos prohibían el uso de MD5.

Para empezar, SHA1 es una función de hash muy famosa. Cuando pasamos una entrada (una cadena de caracteres por ejemplo) por dicha función ella nos devuelve un digest o salida en forma de cadena de caracteres que debería de ser única y de una longitud determinada.

Pues si al generar este digest con dos cadenas o documentos diferentes, el resultado es el mismo. Se dice que ha habido una colisión, que por definición en una función de hash segura no debería de pasar.


Pues eso es lo que ha conseguido Google aunque les ha costado un año conseguir. La verdad es que la entrada que han publicado al respecto es muy entretenida así que os recomiendo echarle un ojo ya que SHA1 no solo se usa para verificar documentos:

Sed Buenos ;) 

jueves, 23 de febrero de 2017

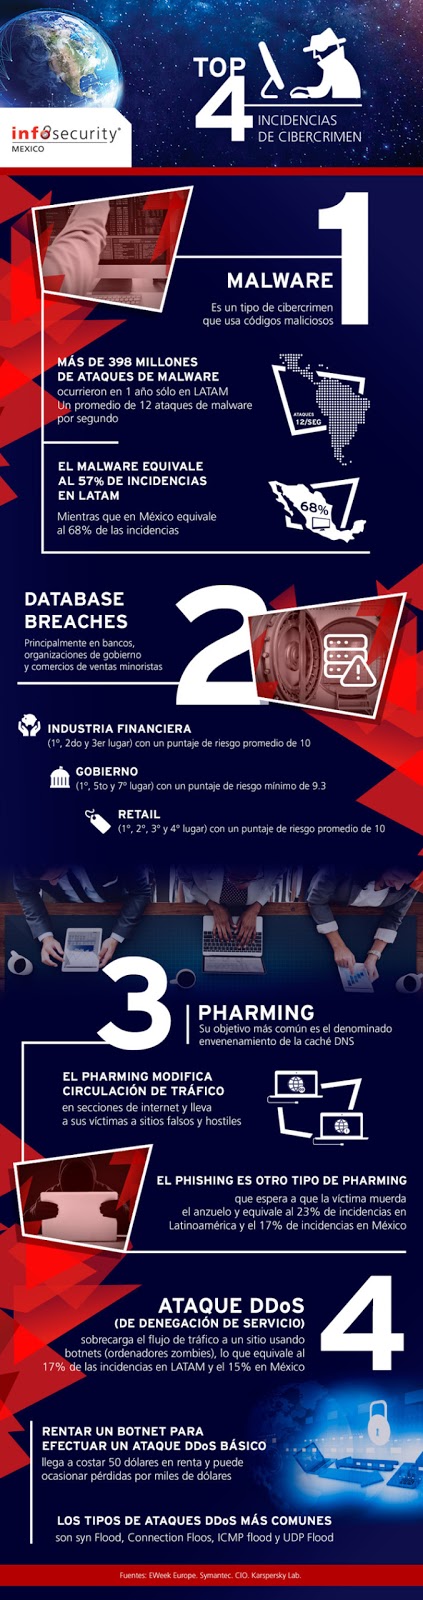
Kaspersky.- Top4 del Cibercrimen

Hoy es jueves, día de inforgrafía y hoy rebuscando por la redes me he encontrado con un top 4 de los incidentes de seguridad relacionados con el cibercrimen que, a mi opinión me parece muy acertado. Siempre va bien haceros sentir un poco de miedo, que si no os olvidarais de lo básico y ocurren incidentes.


Sed Buenos ;) 

miércoles, 22 de febrero de 2017

Blockchain.- Mas allá del Bitcoin

Hace bastante tiempo que os hice un resumen de que era blockchain y de como funcionaba esta magia nueva y extraña, la verdad es que me quede con las ganas de saber mas y cuando me vi el 11PathsTalks dedicado a esta tecnología ya me petó la cabeza. 


Siendo blockchain una base de datos distribuida donde "eventos digitales" donde gran parte de los integrantes verifican cada transacción que se realiza, Me queda mas claro que podemos almacenar toda información hecha hash sin pasar por un tercero que tenga que verificar la autenticidad de esa transacción, manteniendo así la seguridad y la privacidad de ambas partes


Así que os voy a recomendar el siguiente paper que me ha hecho ver algunos ejemplos fuera del bitcoin y de las transacciones monetarias, ademas de ser bastante técnico y llegar al terreno arenoso que son las matemáticas y que tanto influyen en nuestro trabajo.

Sed Buenos ;) 

martes, 21 de febrero de 2017

DataSploit.- Believe in OSINT

Si ayer hablábamos de la RogueSploit, una herramienta muy chula para montar un Rogue Ap tuneado, hoy toca hablar de DataSploit, un script que nos ayuda en nuestras tareas de OSINT cuando queramos saber mas sobre una Web en concreto o sobre una dirección de correo electrónico. 


¿Que hace esto?
  • Realiza un análisis OSINT de un dominio / correo electrónico / nombre de usuario / teléfono y obtiene información de diferentes fuentes. 
  • Correlaciona y corrobora los resultados y los muestra de forma consolidada. 
  • Trata de averiguar credenciales, api-claves, fichas, subdominios, historia del dominio, portales heredados, etc. relacionados con el objetivo. 
  • Utiliza scripts específicos (Si echais un vistazo en el GitHub veréis que todo lo que hace está dividido por scripts)/ lanza OSINT automatizado para datos consolidados. 
  • Dispone de una GUI y consola.

Ademas el uso es sencillo: 
  • python domainOsint.py example.com 
  • python domain_subdomains.py example.com
Ya sabéis que yo tengo una debilidad muy grande por el tema de OSINT  y que esté dividido por scripts en Python me ha maravillado. Ademas, cuenta con una documentación muy detallada de como instalarlo y lo que nos vamos a encontrar. 

Enlace a la documentación: 
Sed Buenos ;) 

lunes, 20 de febrero de 2017

RogueSploit.- Un Rogue AP con navaja suiza

Como ya os hemos advertido mucho nunca confiéis en una wifi publica ya que montar un AP y extraer toda la información que queramos de ella no nos llevará mucho tiempo y menos con RogueSploit de Francesco Grotti.


RogueSploit es un script creado para crear un punto de acceso falso, con un servidor dhcpd, spoofing de dns, redirección de host, browser_autopwn1 o autopwn2 o beef + mitmf.

El script ejecutará lo siguiente:
  • Aircrack-ng Suite
  • Dhcpd server
  • Metasploit Framework
  • Browser Exploitation Framework
  • dnsmasq
  • GNU / Linux based Operating Sistem 
  • External Wireless Interface like TP-Link TL-WN722N
  • Zenity
  • MITMF 
Es muy bonito, tiene una pizca de Python y tiene pinta de que quieren actualizarlo y mantenerlo durante bastante tiempo, Ademas de agregar funciones tan divertidas como BeEF.

Enlace a la herramienta: 
Sed Buenos ;) 

domingo, 19 de febrero de 2017

HackThis Basic 3.- Tu pide tu pide

Domingo día de vídeo y hoy Kazukun nos muestra como, manipulando peticiones POST, podemos conseguir acceder a ciertas paginas. Con estoy ya tenemos el Basic 3 de HackThis pasado. 


Sed Buenos ;)

viernes, 17 de febrero de 2017

Migrando a Tonto con 2to3

Hace un poco menos de tiempo hablamos de [como migrar código de Python 2.X a 3.X  gracias al script] que viene con la instalación por defecto de Python, 2to3.py. Es bastante fácil de utilizar y te ahorra mucho tiempo de quitar y poner caracteres. 


Pues como hoy es viernes y quiero trastear con la [CTF de  FWHIBBIT] me he dedicado a usar este sencillo script con Tonto mi asistente virtual que ya necesitaba una migración en condiciones.

Os dejo con el vídeo que ya os lo explica él. 


Sed Buenos ;)

jueves, 16 de febrero de 2017

[Inforgrafia].- Spyware y como protegernos

Spyware ese software que no deja de ser un virus pero no es tan maligno, ese software que normalmente viene con descargas de programas desde ciertas páginas y que como no molesta nos da igual pero puede ser un gran enemigo. Con esta inforgrafia aprenderemos  a como protegernos y sobretodo de como evitarlo.


Fuente y mucha mas información:
Sed Buenos ;)

miércoles, 15 de febrero de 2017

Ojo Que Windows ya no publicará sus famosos boletines.

Ayer por la noche estuve revisando Twitter a ver si veía algún atisbo de los boletines de seguridad de Windows. Pero mi gozo en un pozo. 


A partir de este mes de febrero Microsoft no publicará los famosos boletines de vulnerabilidades cada segundo martes de cada mes y pasará a un sistema mas directo para publicarlas en su portal Microsoft Security Response Center (MSRC) 

Así que, aquí tenéis el enlace donde podréis ver las nuevas vulnerabilidades: 

Aunque yo aconsejo hacerlo desde esta pagina ya que podremos hacer consultas un poco mas elaboradas: 
Sed Buenos ;) 

martes, 14 de febrero de 2017

Atari portfolio y Terminator 2

¿Os acordáis de la mítica escena de Terminator 2 donde John Connor y su amigo hackean un cajero automático con un Atari Portafolio? Pues un grupo de Hackers esta intentando reproducirlo gracias a la magia de RFID y una Raspberry Pi. 


El proyecto está subido a la pagina de [Hackaday.io] una página para compartir proyectos dedicados al desarrollo de hardware y en grandes rasgos, Atari portafolio se convierte en una shell para Raspberry Pi (gracias a la adaptación de su puerto paralelo) con la cual se controla el RFID,

Además parece que funciona: 


Enlace al proyecto y a mas información, yo lo seguiré de cerca: 

Sed Buenos ;) 

lunes, 13 de febrero de 2017

Trump2cash.- Trump, Python y la Bolsa


Os acordáis que hace años jugamos a [extraer información de Google Finance] y [publicar los valores del IBEX] en Twitter al segundo. (Lo cual, provoco que me cerraran la cuenta de Twitter con la que trasteaba al superar el limite de tweets permitidos.) Pues Max Braun le ha dado la vuelta a esto y lo a juntado con los Tweets de Trump.


Trump2Cash está escrito en Python y utiliza la API de Twitter para recibir notificaciones cada vez que Trump publica  un Tweet. Le hace un análisis del tono en el que va dirigido utilizando la API de Google Cloud Natural Language y el Servicio de consulta de Wikidata para proporcionar los datos de la empresa que es mencionada. Ademas, con la API de TradeKing realiza el comercio (venta o compra) de las acciones.

Enlace a la herramienta:
Más información sobre la historia de como se gestó esta herramienta (La verdad es que es muy curiosa): 

domingo, 12 de febrero de 2017

HackThis Basic 2.- Maldito User-Agent

Todos hemos trasteado a veces con el User-Agent, en mi caso casi siempre por privacidad pero como nos muestra Kazukun en este vídeo, también se pueden utilizar para acceder a páginas limitadas por tu User-Agent y así solucionar retos (O ver el contenido limitado para tu país).  

Más información sobre el User-Agent: 


Ahora se que os dejo con el vídeo: 


Sed Buenos ;)

viernes, 10 de febrero de 2017

Nueva vulnerabilidad en ...¿Pokémon Rojo/Azul?

Si, hoy la moda está en la vulnerabilidad de TicketBleed para f5 Big-IP pero ya me ha tocado pelear con ella esta mañana, así que ahora quiero mostraros algo un poco mas divertido. Ademas de esta vulnerabilidad ya [ha hablado largo y tendido el maligno] en su blog.

Cuando era pequeño me dio muy fuerte por el tema Pokémon y me acuerdo que siempre había una persona que iba por el patio fanfarroneando que tenia a Mew, que se había pasado no se que parte del juego o que había ido a un torneo y había ganado. Seguro que también lo habéis sufrido, pues con esta nueva vulnerabilidad podríamos haber borrado su partida.  Os dejo con el vídeo. 


Es un Glitch difícil de conseguir pero si se consigue acceder al offset F928 podremos ejecutar el siguiente código para borrar la partida de nuestro rival. Por lo que nos permitiría ejecutar código arbitrario. (En el vídeo lo explican mucho mejor que yo no llego a tanto)

Código:
Sed Buenos ;) 

jueves, 9 de febrero de 2017

[Infografia].- Identificar correos fraudulentos

La verdad es que muchas veces no hay pararse ni a mirar [cabeceras de correos electrónicos] para si ver si vienen de una fuente fiable o no. Por es OSI (Ya no me paro a describir las siglas) ha creado unos consejos muy simples y prácticos para, al menos empezar a sospechar. 

Os dejo con la imagen:


Fuente:
Sed Buenos ;)

miércoles, 8 de febrero de 2017

credmap.- OSINT en estado puro.

Hace tiempo que tenia en mente programar un script que pudiera buscar la pass de un correo electrónico a través de todas las fuentes públicas de contraseñas o en el mismo pastebin donde cada día se filtran muchas contraseñas y correos.


Aunque Roberto Garcia se me ha adelantado con credmap, una herramienta de código abierto que se creó para concienciar a los peligros de la reutilización de credenciales. Es capaz de probar las credenciales de usuario suministradas en varios sitios web conocidos para probar si la contraseña se ha reutilizado en cualquiera de estos.

Y ademas es facil de usar: 
  • Usage: credmap.py --email EMAIL | --user USER | --load LIST [options]
La verdad es que mola un montón y si tienes suerte puedes llegar a crear magia probandolo con algunas cuentas. Ademas, será que no hay miles de correos y users públicos en Internet para probar.

Enlace a la herramienta:

Sed Buenos ;)

martes, 7 de febrero de 2017

XSSPOSED Digievoluciona en OpenBugBounty

Hace mucho mucho tiempo, en la ahora parte oscura de este blog, os hable sobre una página dedicada a [recopilar vulnerabilidades del tipo Cross-site Scripting] en el cual si reportabas una vulnerabilidad eras recompensado con una imagen muy graciosa. 


Pues ahora, siguen manteniendo la mima imagen, pero no solo han cambiado de nombre a Open Bug Bounty sino que ahora hasta nos permite realizar una comprovación al certificado SSL/TLS de la pagina y ver si cumple con las medidas de seguridad oportunas. 


Así que esta entrada es solo para actualizaros la página y para animaros a revisarla de tanto en cuando que es muy divertida. No tanto como ZoneH pero si igualmente recomendable.  

Enlace a OpenBugBounty: 
Sed Buenos ;) 

lunes, 6 de febrero de 2017

Exploit para CVE-2017-0016 el 0'day de Windows

El viernes por la noche se liberó la vulnerabilidad CVE-2017-0016 la cual, por un fallo al tratar adecuadamente las respuestas de un servidor que contengan demasiados bytes de un server SMB permite a un atacante remoto provocar una denegación de servicio. 


Mas información acerca de la vulnerabilidad: 

Es un problema que seguramente se resolverá en las actualizaciones periódicas de Windows de la semana que viene y que afecta a Windows 8.1, 10, Server 2012 y Server 2016. Pero, también se ha liberado una prueba de concepto mas que un exploit público, así que vamos a poder jugar mucho con él. Ademas esta hecho en Python así que nada mejor para aprender. 

Enlace a la prueba de concepto programada por Laurente:

Sed Buenos ;) 

domingo, 5 de febrero de 2017

HackThis Basic 1.- La Pass y la imagen

Durante todos estos domingos ya nos hemos terminado con el top 10 de retos en HackThis y ahora Kazukun nos trae el primer reto donde un archivo no es lo que parece.


Lo mejor es que ya no estamos de exámenes y podemos disfrutar de estos vídeos comentados.

Sed Buenos ;)

viernes, 3 de febrero de 2017

Proyecto.- Programemos juntos a Tonto

Tonto es una PoC de asistente virtual que programe en una semana santa, en el blog de [Mi hora de código]. Bueno, la verdad es que subí un vídeo a youtube y la gente está respondiendo muy bien ayudándome un montón. Así que como había bastante gente que quería participar en la creación de este programa, hemos decidido abrir un foro típico para organizar los objetivos y hacer push a partes del código que nos parezcan mas chulas. 

Aquí tenéis un vídeo con una sorpresa: 


Y aquí tenéis el link del al foro por si queréis participar vosotros también: 
Sed Buenos ;) 

jueves, 2 de febrero de 2017

Confía en tu imágenes aboot de Android

Cuando se empezaron a poner de moda los Smartphones, me juntaba con gente a la que le gustaba mucho trastear con imágenes "tuneadas" de Android y recuerdo quedarme con unas ganas locas de jugar con esa tecnología. 


Este proceso ahora se encuentra bloqueado por algunos fabricantes para que no podáis modificar el Software del Smartphone pero si conseguís desbloquearlo que se país que es gracias al aboot (Aplication Bootloader) que es el encargado de dirigirnos a las opciones de recovery para poder cargar nuestra imagen.

Por si queréis una descripción más tecnica:
"aboot is a native ARM binary, which is wrapped by a very thin header, which is usually 40 bytes in length. This header provides metadata which is used by the SBL in the process of validating and loading aboot" 
Dicho esto, que me impediría a mi, si fuera malo, coger una de estas imágenes y  otorgarle poderes malignos. 

¿Poco verdad? pues gracias al Android bootloader (aboot) parser de [Nikolay Elenkov] podemos extraer los certificados de estas imágenes y comparar las firmas por si han sido modificadas. Por cierto esta herramienta está programada en Python 2.X y si queréis aprender a como estructurar el código de vuestras herramientas leeros el código del script. (Aunque llamadme fino, pero yo no hubiera usado tantos prints seguido. Es la única pega)

La comprobación es tan fácil como usar el siguiente comando:
  • python parse-aboot.py nombredelaimagen.img 
Y aquí teneis el enlace a la herramienta:
 Sed Buenos ;) 

miércoles, 1 de febrero de 2017

Dame un Exploit para el Kernel de Linux.

Existen miles de vulnerabilidades al año y por muy al día que estemos en este mundo, no creo, al menos yo, poder deciros de cabeza las 5 últimas vulnerabilidades con exploit público. Menos incluso si nos centramos solamente en Linux. 


Mariusz 'mzet' Ziulek ha "reprogramado" la herramienta linux-exploit-suggester un buscador de exploits que cuya idea principal fue de PenturaLabs en 2014. Marius lo ha modernizado y actualizado a 2017 con los nuevos exploits y vulnerabilidades. 

Muy útil y muy fácil de usar:
  • Usage: linux-exploit-suggester.sh [OPTIONS]
Enlace a la herramienta de Marius con muchísimas mas información y los puntos de mejora respecto a la versión de PenturaLabs: